Inżynieria wsteczna i dewirtualizacja SourceGuardian dla PHP

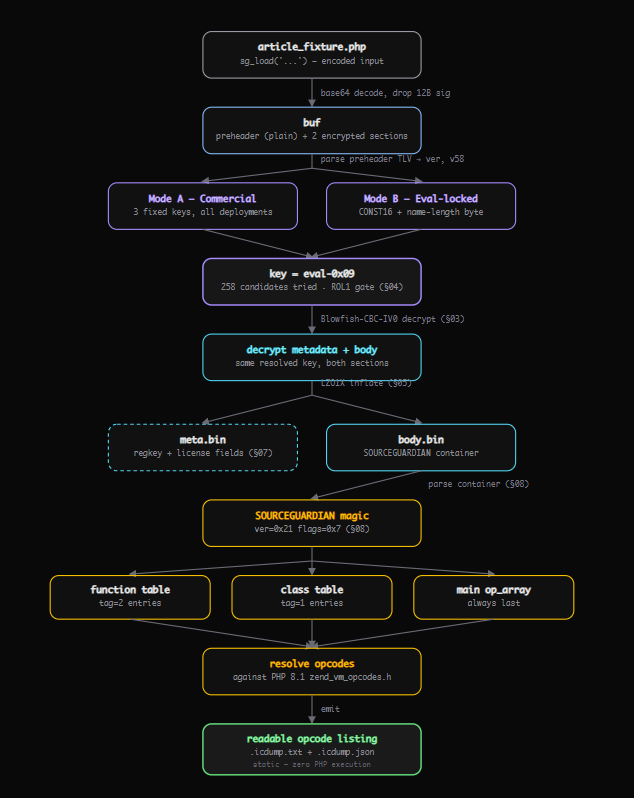
Dogłębna analiza z wykorzystaniem inżynierii wstecznej oraz, ostatecznie, dewirtualizacja bytecodu PHP zabezpieczonego narzędziem SourceGuardian (coś podobnego do ionCube).

Inżynieria wsteczna i dewirtualizacja narzędzia zabezpieczającego dla PHP o nazwie SourceGuardian.

Bardzo ciekawa analiza poruszająca szerokie spektrum metod zabezpieczających, od szyfrowania, przez dekompresję po wirtualizację bytecodu PHP.

Scraper do Steam Store

Bardzo ciekawy artykuł prezentujący analizę kodu HTML oraz Java Script w Steam Store i stworzenia scrapera w C# do wyciągnięcia danych ze struktur strony, tematy bardzo bliskie reversingowi.

Chyba jeszcze nie dostali C&D od żadnej firmy, więc na razie możemy sobie poczytać o technicznych aspektach scrapingu, bo o prawnych to chyba za dużo nie wiedzą (jeszcze).

https://www.malwarebytes.com/blog/news/2023/01/untraceable-surveillance-firm-sued-for-scraping-facebook-and-instagram-data

https://news.ycombinator.com/item?id=12345952

Narzędzia do reversingu w 2022

Zaktualizowana lista i przegląd narzędzi do reverse engineeringu z poprawionymi linkami oraz nowymi narzędziami.

https://www.pelock.com/pl/artykuly/przeglad-narzedzi-do-reverse-engineeringu

https://www.pelock.com/articles/reverse-engineering-tools-review

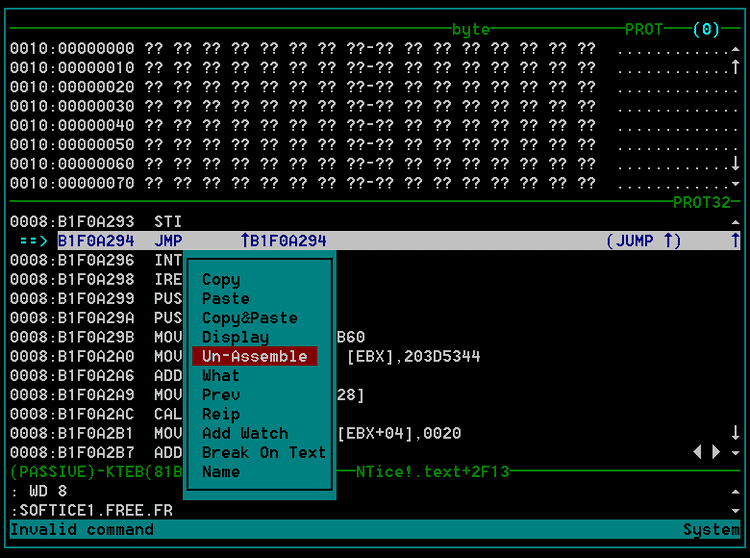
Jak na 2022 dodałem najnowsze osiągnięcie techniki, którego być może jeszcze nie znacie…

SoftIce

Jak napisać CrackMe na CTF

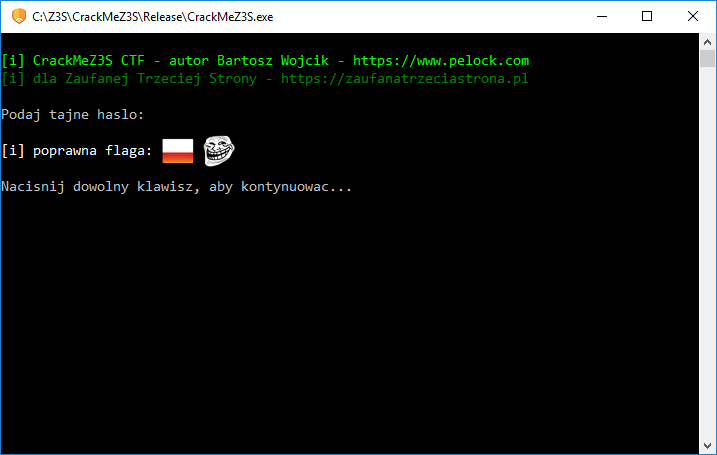
Na Zaufanej Trzeciej Stronie ukazał się mój gościnny artykuł, o tym jak stworzyć CrackMe na konkurs CTF w C++ z ciekawymi metodami zabezpieczającymi.

CrackMeZ3S

Jeśli interesujesz się tematyką konkursów CTF i reversingiem, odwiedź Z3S:

Jak napisać ciekawe CrackMe na CTF – instrukcja krok po kroku

Możesz również wesprzeć artykuł na Wykopie:

http://www.wykop.pl/link/3268317/jak-napisac-ciekawe-crackme-w-c-na-ctf-instrukcja-krok-po-kroku/

Kod zniszczenia – analiza malware

VirusOpublikowałem swój kolejny stary artykuł w formie online, tym razem padło na „Kod zniszczenia – analiza malware”. Jest to analiza malware znalezionego w sieci z wykorzystaniem inżynierii wstecznej.

https://www.pelock.com/pl/artykuly/kod-zniszczenia-analiza-malware

Ciekawe komentarze na Wykopie:

http://www.wykop.pl/link/3263815/anti-reverse-engineering-wirusy-kontra-antywirusy/

Przegląd narzędzi do reverse engineeringu (inżynierii wstecznej / odwrotnej)

rysunek-25-dnspyNa odświeżonej stronie PELock-a, znalazły się moje artykuły, które wcześniej były opublikowane jedynie w Magazynie Programista.

Jako pierwszy polecam zaktualizowany artykuł, w którym znajdziecie opisy popularnych narzędzi wykorzystywanych w reversingu czy też inżynierii wstecznej oprogramowania, ich wady, zalety oraz alternatywne rozwiązania.

https://www.pelock.com/pl/artykuly/przeglad-narzedzi-do-reverse-engineeringu

W razie jakichkolwiek uwag lub propozycji kolejnych narzędzi, proszę o komentarze.

Wrzuciłem też link na Wykop, jakby ktoś chciał wspomóc kopniakiem to:

http://www.wykop.pl/link/3254817/przeglad-narzedzi-do-reverse-engineeringu-inzynierii-wstecznej-odwrotnej/