AutoIt Obfuscator v2.3

Nowa wersja mojego AutoIt Obfuscator do obfuskacji i zabezpieczania skryptów AutoIt przed dekompilacją i analizą metodami inżynierii wstecznej.

Zmiany:

  • Naprawiono parsowanie skryptów AutoIt zapisanych jako UTF‑8 ze znacznikiem kolejności bajtów (BOM), kodowania używanego przez SciTE dla skryptów Unicode
  • Naprawiono parsowanie łańcuchowych instrukcji obiektów COM, takich jak $oSheet.Cells(1, $c + 1).Value = $headers[$c], $oSheet.Rows(1).Font.Bold = True oraz $oSheet.Columns("A:F").AutoFit()
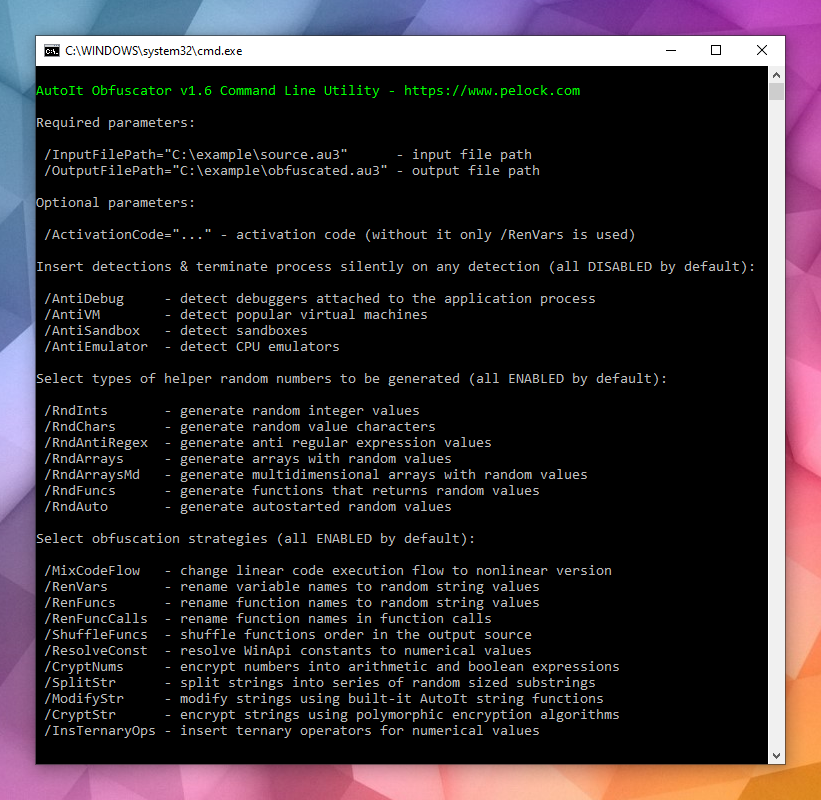
AutoIt Obfuscator w wersji konsolowej

PS. Licznik obfuskacji przekroczył 60000.

Obfuskator i wirtualizer dla Pythona

Właśnie opublikowałem Python Obfuscator do obfuskacji, wirtualizacji i zabezpieczania skryptów Pythona przed analizą wsteczną i rekonstrukcją w AI.

Narzędzie posiada wygodny interfejs online do obfuskacji, narzędzia okienkowe i konsolowe dla Windows i Linuxa, pakiety SDK oraz rozszerzenie dla Visual Studio Code i edytorów AI, jak np. Cursor.

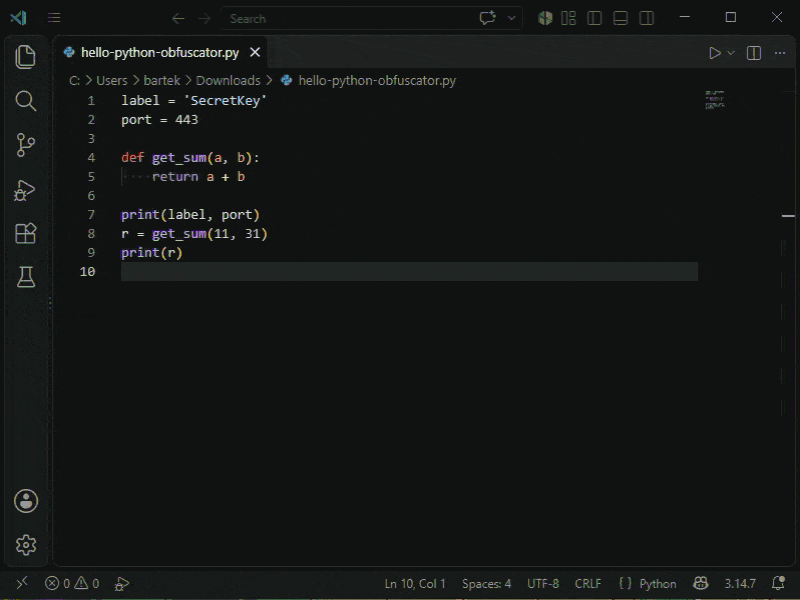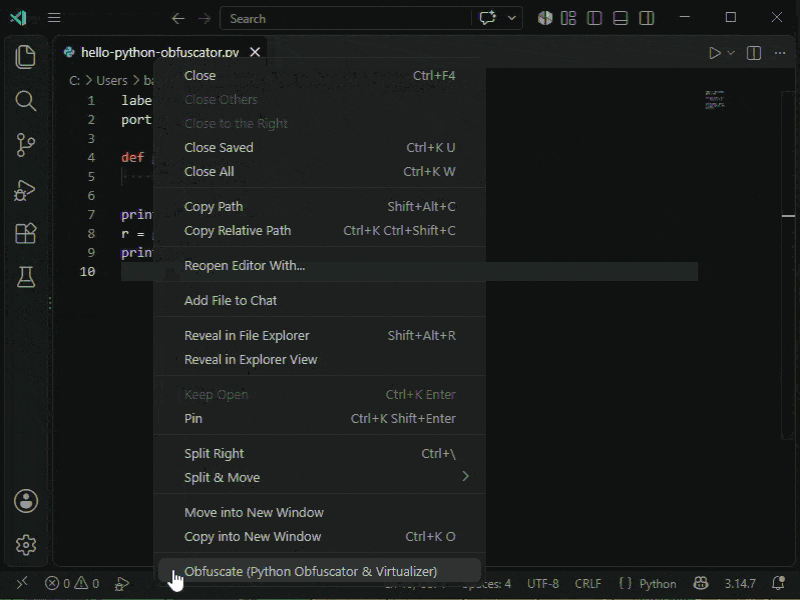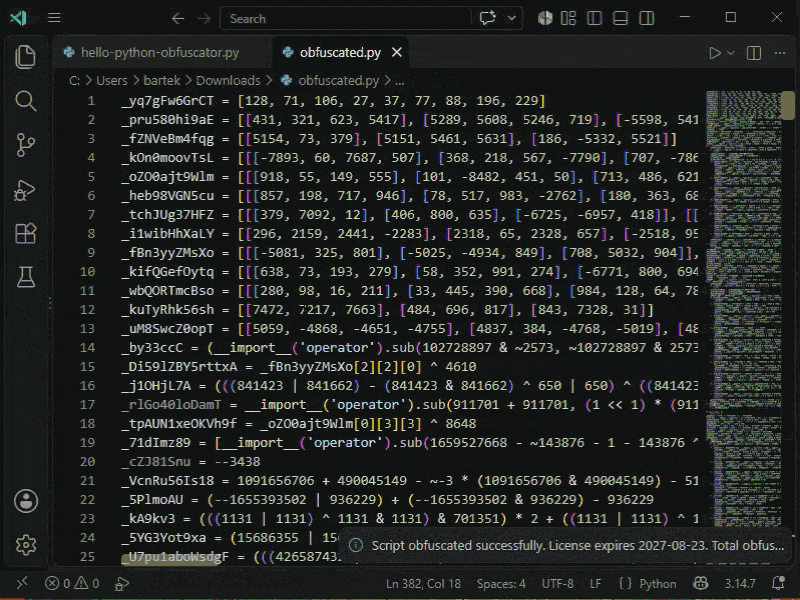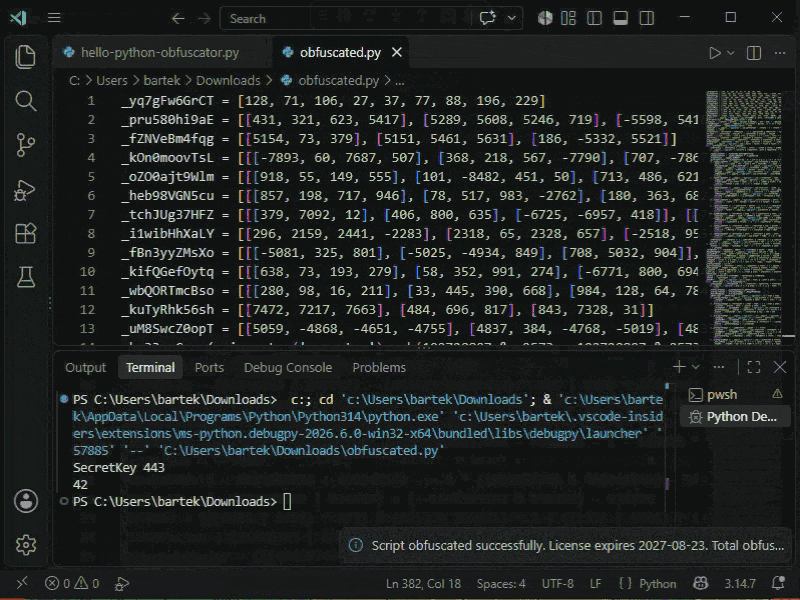
Obfuskacja skryptu Pythona przez Python Obfuscator w środowisku IDE Visual Studio Code.

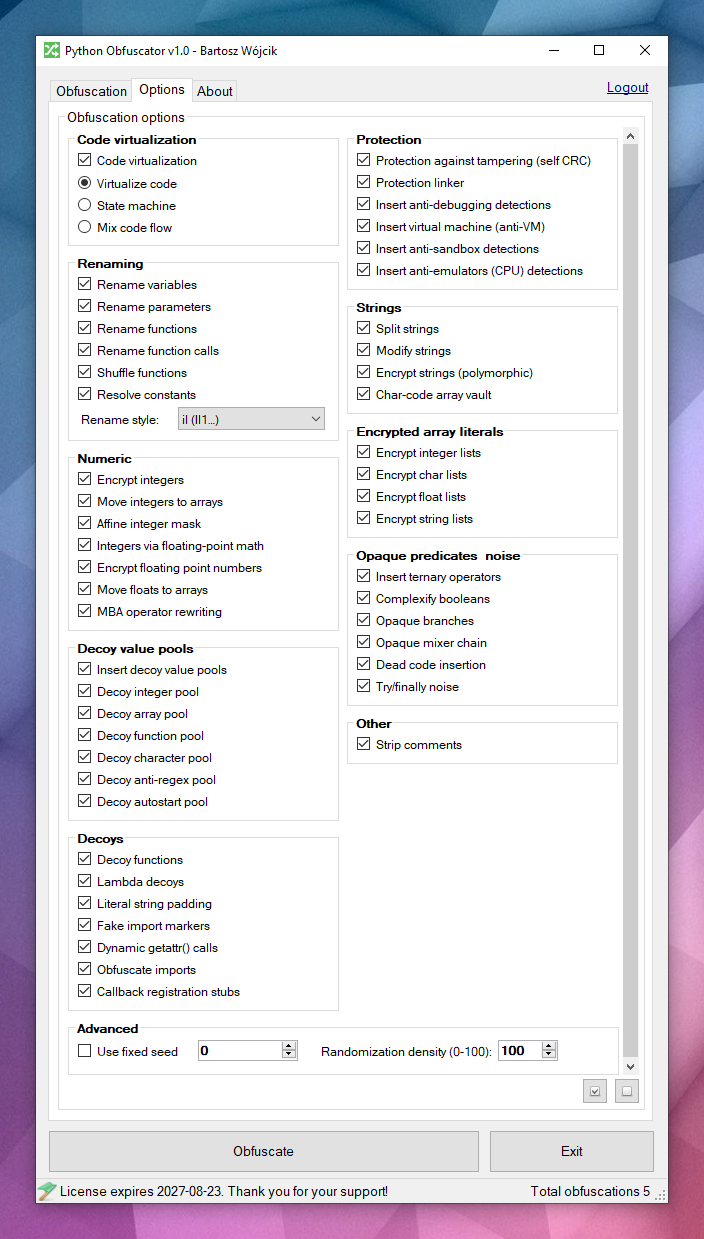
Python Obfuscator oferuje ponad 50+ metod obfuskacji:

Metody obfuskacji skryptów Pythona przez Python Obfuscator.

Posiada również dedykowaną bibliotekę dekoratorów Pythona, pozwalającą wykluczyć z dowolnych metod i klas wybrane lub wszystkie strategie obfuskacyjne:

import obfuscator

@obfuscator.skip(obfuscator.ENCRYPT_STRINGS, obfuscator.STATE_MACHINE)
def handshake(secret: str) -> str:
    return secret

@obfuscator.skip()
class JakasWaznaKlasa:
    def verify(self):
        return True

PowerShell Pro Obfuscator na PowerShell Gallery

Natywny moduł dla PowerShell Pro Obfuscator, opublikowany na PowerShell Gallery, umożliwiający wykorzystanie obfuscatora bezpośrednio w kodzie PowerShell.

https://www.powershellgallery.com/packages/PowerShellProObfuscator/1.0.0

Obfuskacja PowerShell z PowerShell

###############################################################################
#
# PowerShell Pro Obfuscator WebApi interface usage example.
#
# In this example we will obfuscate sample source with custom options.
#
# Version        : v1.0.0
# Language       : PowerShell
# Author         : Bartosz Wójcik
# Web page       : https://www.pelock.com
#
###############################################################################

# install once:
# Install-Module -Name PowerShellProObfuscator -Scope CurrentUser

Import-Module PowerShellProObfuscator

#
# source code in PowerShell format
#
$scriptSourceCode = @'
function Get-Greeting {
    param([string]$Name)
    Write-Host "Hello World from $Name!"
}
Get-Greeting "PowerShell Pro Obfuscator"
'@

#
# select obfuscation strategies explicitly (only listed switches are enabled)
#
try
{
    $output = Invoke-PowerShellProObfuscate `
        -Source $scriptSourceCode `
        -ActivationCode 'ABCD-ABCD-ABCD-ABCD' `
        -EnableCompression:$false `
        -SelfDefending `
        -ProtectionLinker `
        -RenameVariables `
        -RenameParameters `
        -RenameFunctions `
        -ShuffleFunctions `
        -ControlFlowFlatten `
        -StateMachine `
        -VmStrategy `
        -EncryptIntegers `
        -SplitStrings `
        -EncryptStrings `
        -IntegersToArrays `
        -FloatsToArrays `
        -InsertDeadCode `
        -ComplexifyBooleans `
        -IntegersToFloating `
        -EncryptFloating `
        -DecoyFunctions `
        -DetectDebugger `
        -FakeDotSourceMarkers `
        -OpaqueBranches `
        -ScriptblockDecoys `
        -LiteralPadding `
        -ReflectInvokeCommands `
        -StringCharArrayVault `
        -TryFinallyNoise `
        -AffineIntegerMask `
        -EventStub `
        -RemoveComments

    Write-Host $output
}
catch
{
    throw "An error occurred while trying to obfuscate the code: $_"
}

PowerShell Pro Obfuscator – Obfuskator i Wirtualizer dla PowerShell

Mój nowy projekt zaawansowanego obfuskatora i wirtualizera dla skryptów PowerShell o nazwie PowerShell Pro Obfuscator. Oferuje ogromną ilość opcji obfuskacyjnych, wirtualizację kodu, transformacje do tzw. finite-state automata, sprawdzenie integralności kodu (czyli self-crc, gdzie klucz weryfikacji jest używany jako klucz odszyfrowania w innych elementach obfuskacji), detekcję debuggowania i masę innych strategii utrudniających odtworzenie oryginalnego skryptu.

Dostępny jako obfuscator online, z osobnym klientem dla Windows i Linux (plus wersja CLI), oraz jako pakiety programistyczne dla Python, C#, JS, Rust, PHP.

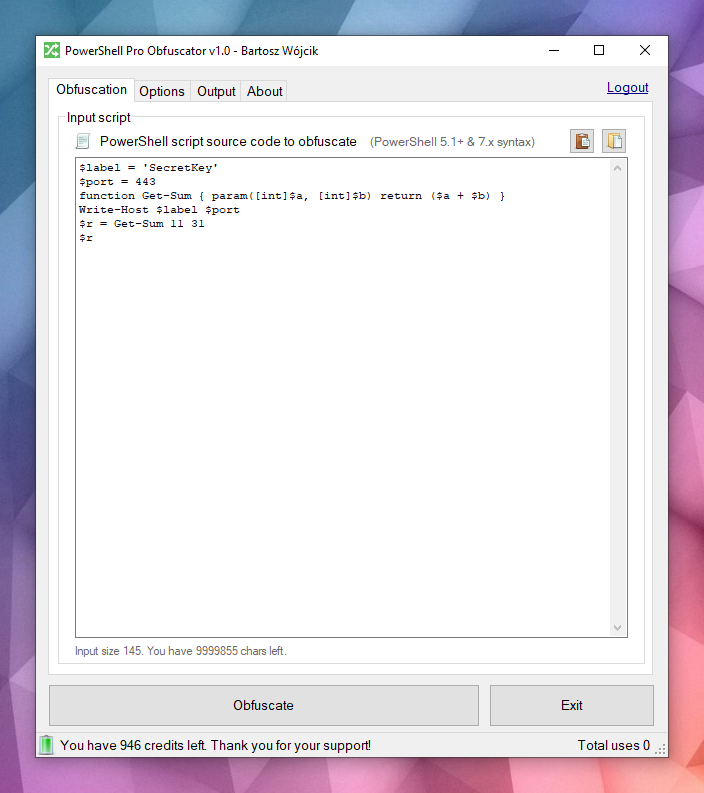
Główne okienko obfuscatora

PowerShell Pro Obfuscator & Virtualizer

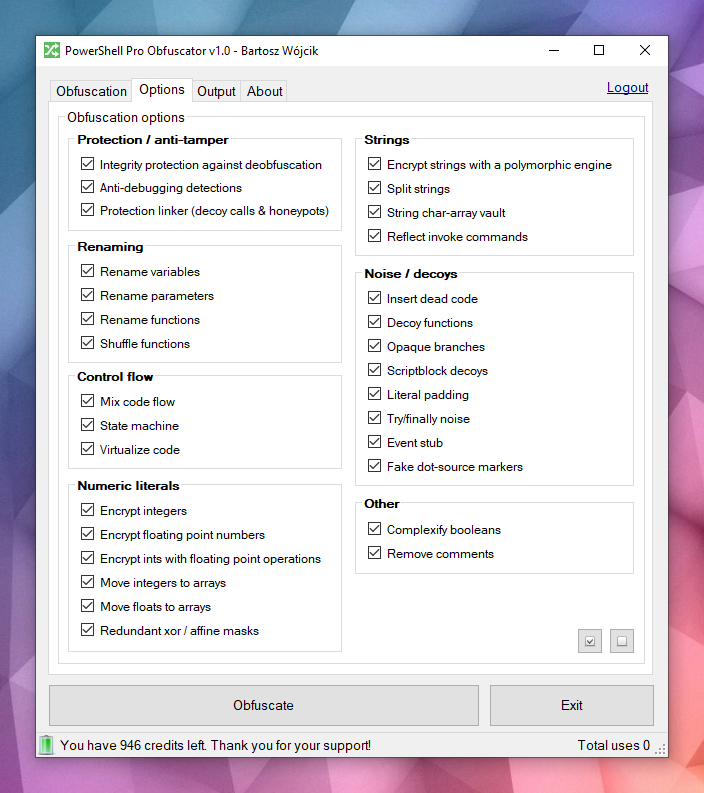
Opcje obfuskacji skryptów PowerShell

Opcje obfuskacji i wirtualizacji kodu w narzędziu PowerShell Pro Obfuscator.

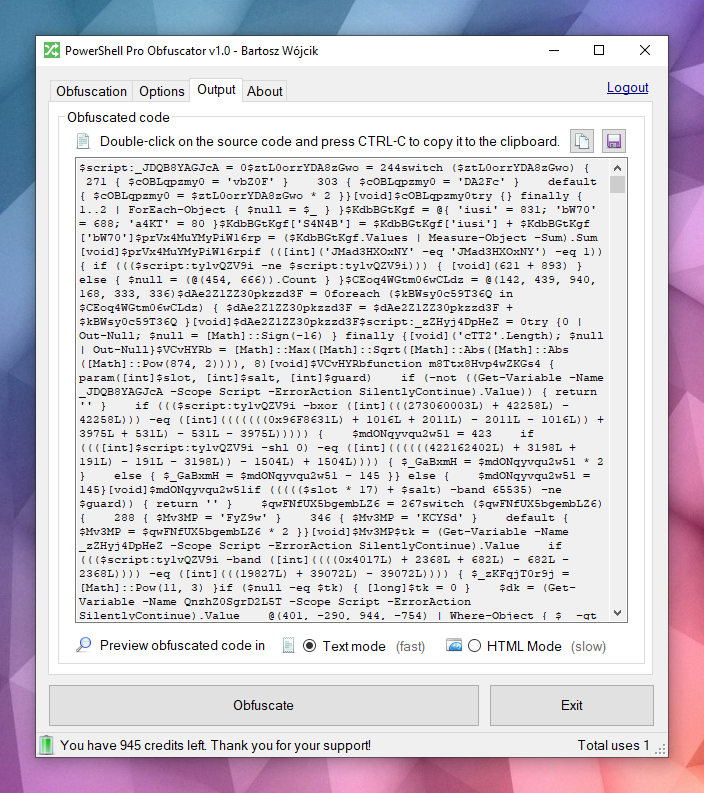
Kod PowerShell po obfuskacji

Kod skryptu PowerShell po obfuskacji.

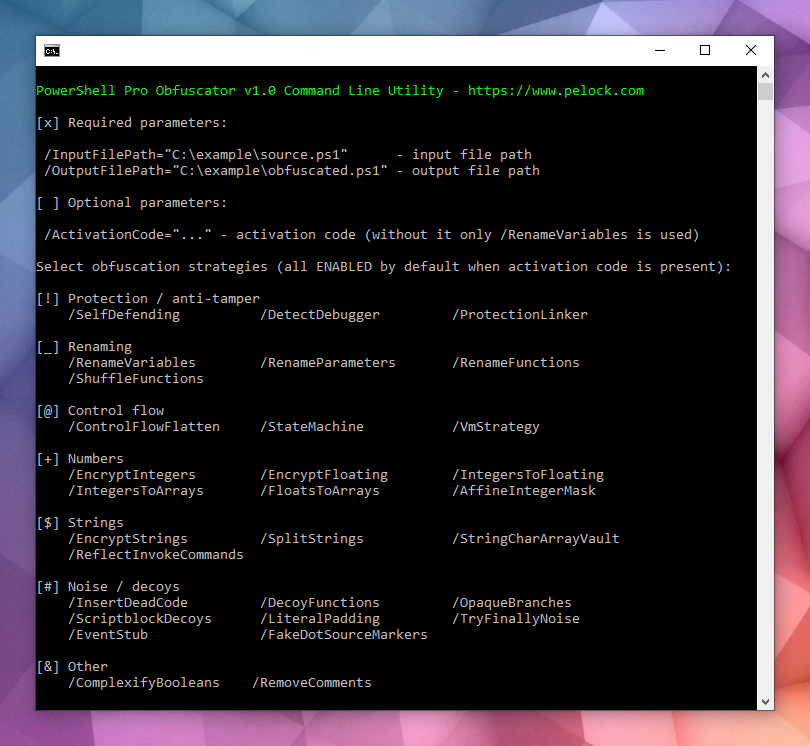
Wersja CLI, pozwalająca na szybką automatyzację

Wersja konsolowa obfuskatora dla PowerShell.

Zasada działania obfuskatora PowerShell Pro Obfuscator

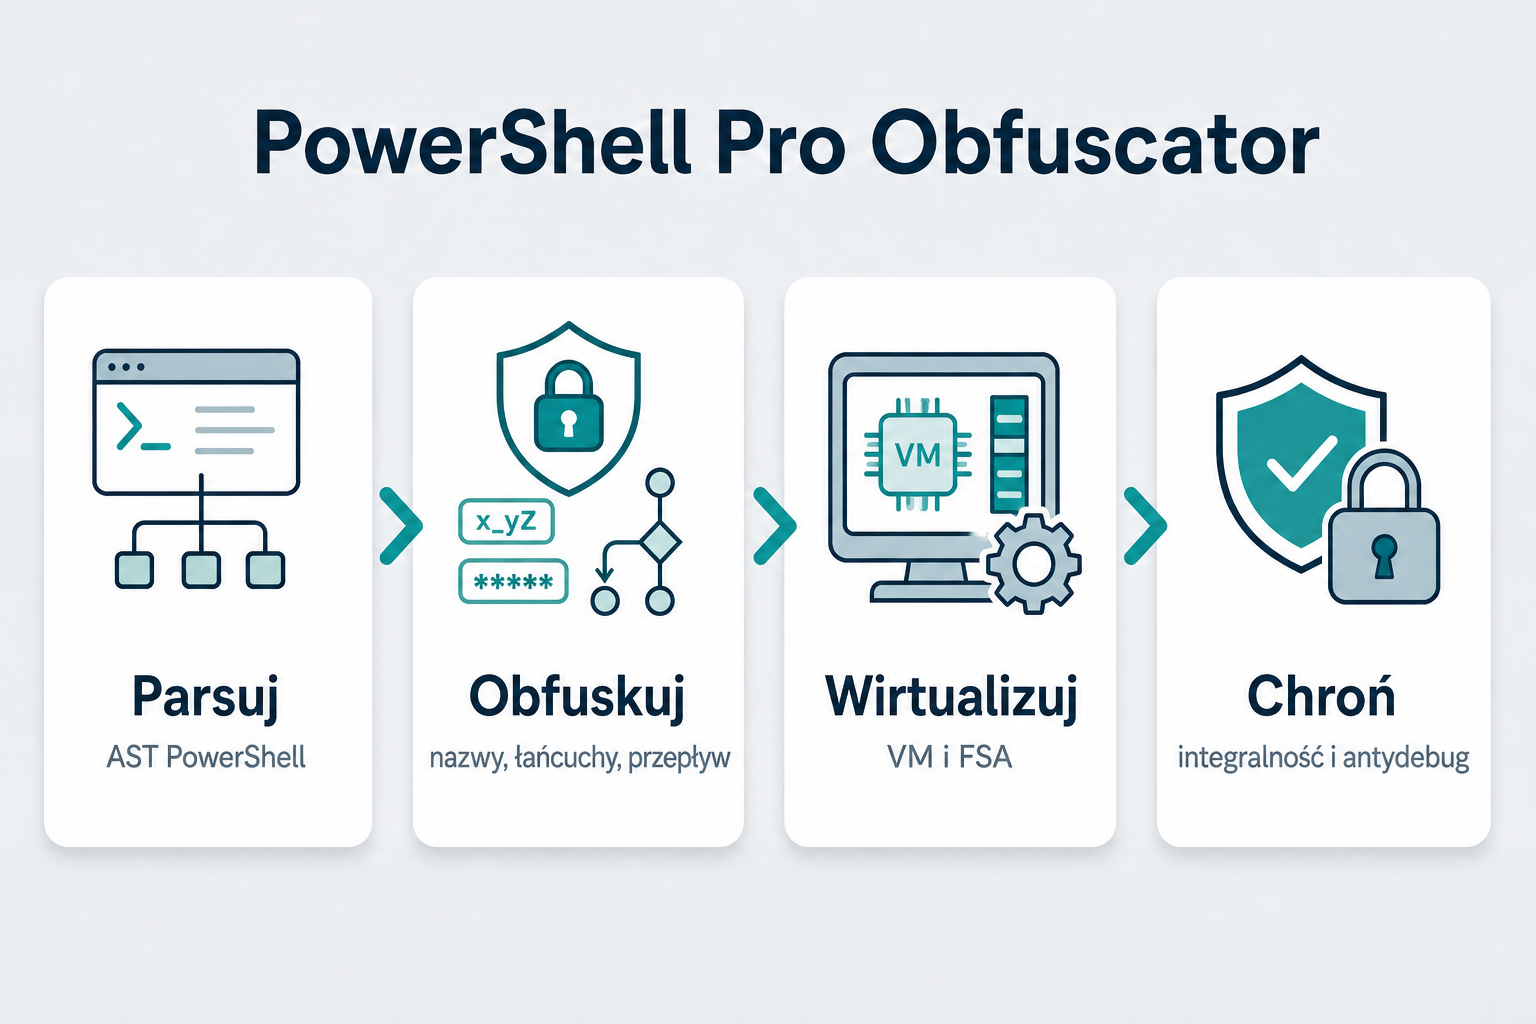
Engine bazuje na zaawansowanym parsowaniu i transformowaniu drzewa AST skryptów PowerShell. Nie ma tu żadnych zawodnych RegExów. W dużym skrócie wygląda to tak:

Projekt przeszedł ogromną liczbę testów oraz wykorzystuje znane i mniej znane (jak FSA) metody obfuskacji oraz innowacyjne metody, które utrudniają odbudowę zobfuskowanych skryptów.

Najlepszy reversing w sieci

Jeśli myślisz, że jesteś zajebistym reverserem, bo przez ostatnie 20 lat przeanalizowałeś 500 rootkitów, 3000 dropperów, zbudowałeś mikroskop elektronowy w garażu i wygrałeś większość konkursów CTF – siądź wygodnie bo być może dostaniesz zawału jak przeczytasz tego jakby nie patrzył starego już bloga i tematy na nim poruszone

https://blog.back.engineering

Moja reakcja jak zobaczyłem to wszystko, przejrzałem kod i techniczne aspekty:

A co tam piszą, że tak się podniecam?

  • mutacja formatu PE z obsługą przenoszenia funkcji, obfuskacją kodu, naprawianiem wszystkich struktur, obsługą wszystkich możliwych problemów technicznych
  • głęboka analiza maszyny wirtualnej w VMProtect 2 i 3, assembler dla VMProtect jakbyś chciał sobie popisać w low-levelu VMProtecta
  • eksploitacja anti-cheatów w celu iniekcji kodu do innych procesów
  • budowanie silników metamorficznych
  • budowa obfuskatora dla LLVM

…i jeszcze tona innych tak zaawansowanych tematów, których nie widziałem jeszcze nigdy u nikogo poruszonych.

Osoby stojące za tym są w fazie wydawania unpackera dla najnowszych wersji VMProtect i budują nowy rodzaj zabezpieczenia dla plików PE32/64, ale nie wiecie tego ode mnie jakby co.

A kto za tym stoi? BackEngineering Labs.