Hash Calculator dla Androida

Mój Hash Calculator Online cieszy się sporą popularnością, w SERPach jest numerem 1 i przyciąga duży ruch. Idąc za ciosem, postanowiłem stworzyć aplikację na Androida Hash Calculator.
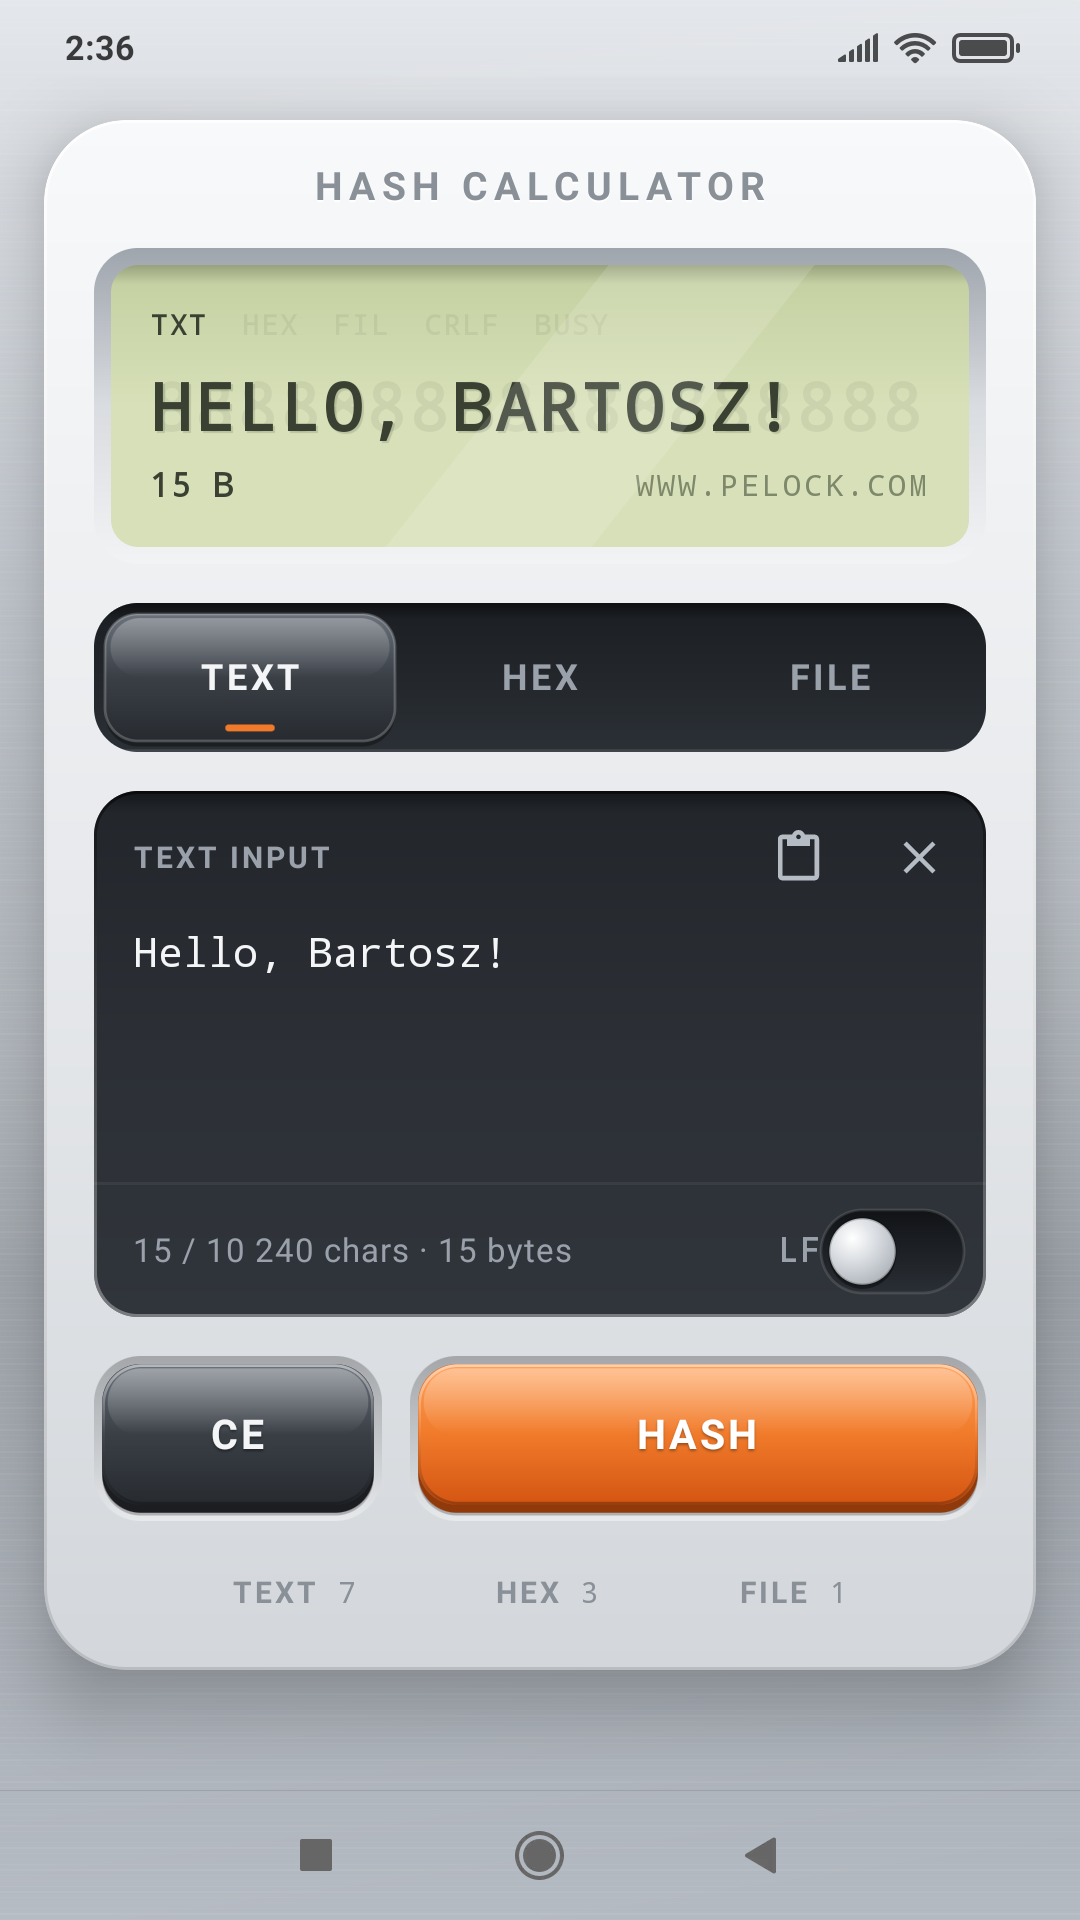
Hash Calculator dla Androida do liczenia skrótów kryptograficznych MD5, SHA256, CRC32 i innych.

Hash Calculator dla Androida oferuje te same algorytmy skrótów kryptograficznych (MD5, SHA, CRC, w sumie 49 algosów), te same metody wejścia – tekst, hex, plik.

Szybkie szukanie wybranych algorytmów, ulubione algorytmy wyświetlane zawsze z przodu:
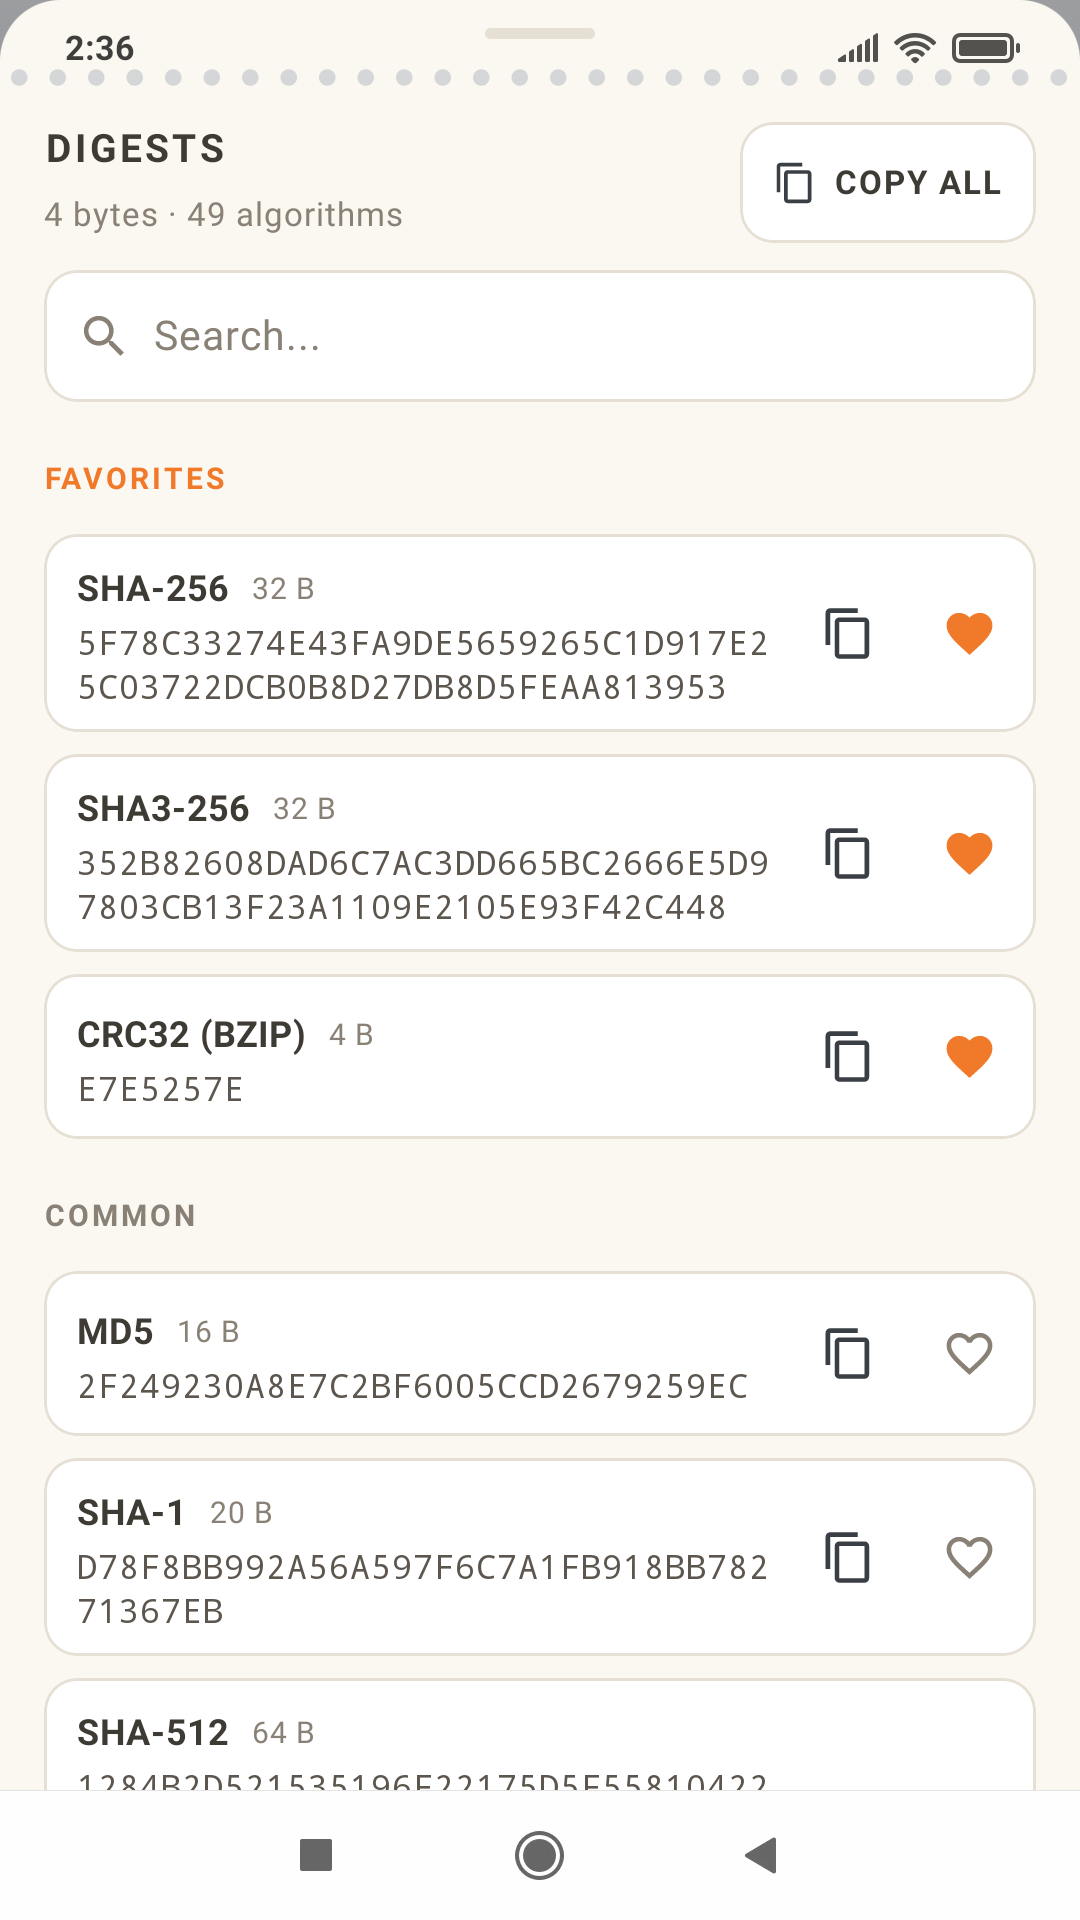
Skróty kryptograficzne w Hash Calculator app.

Hex dump hashowanych danych (tak jak na stronie):
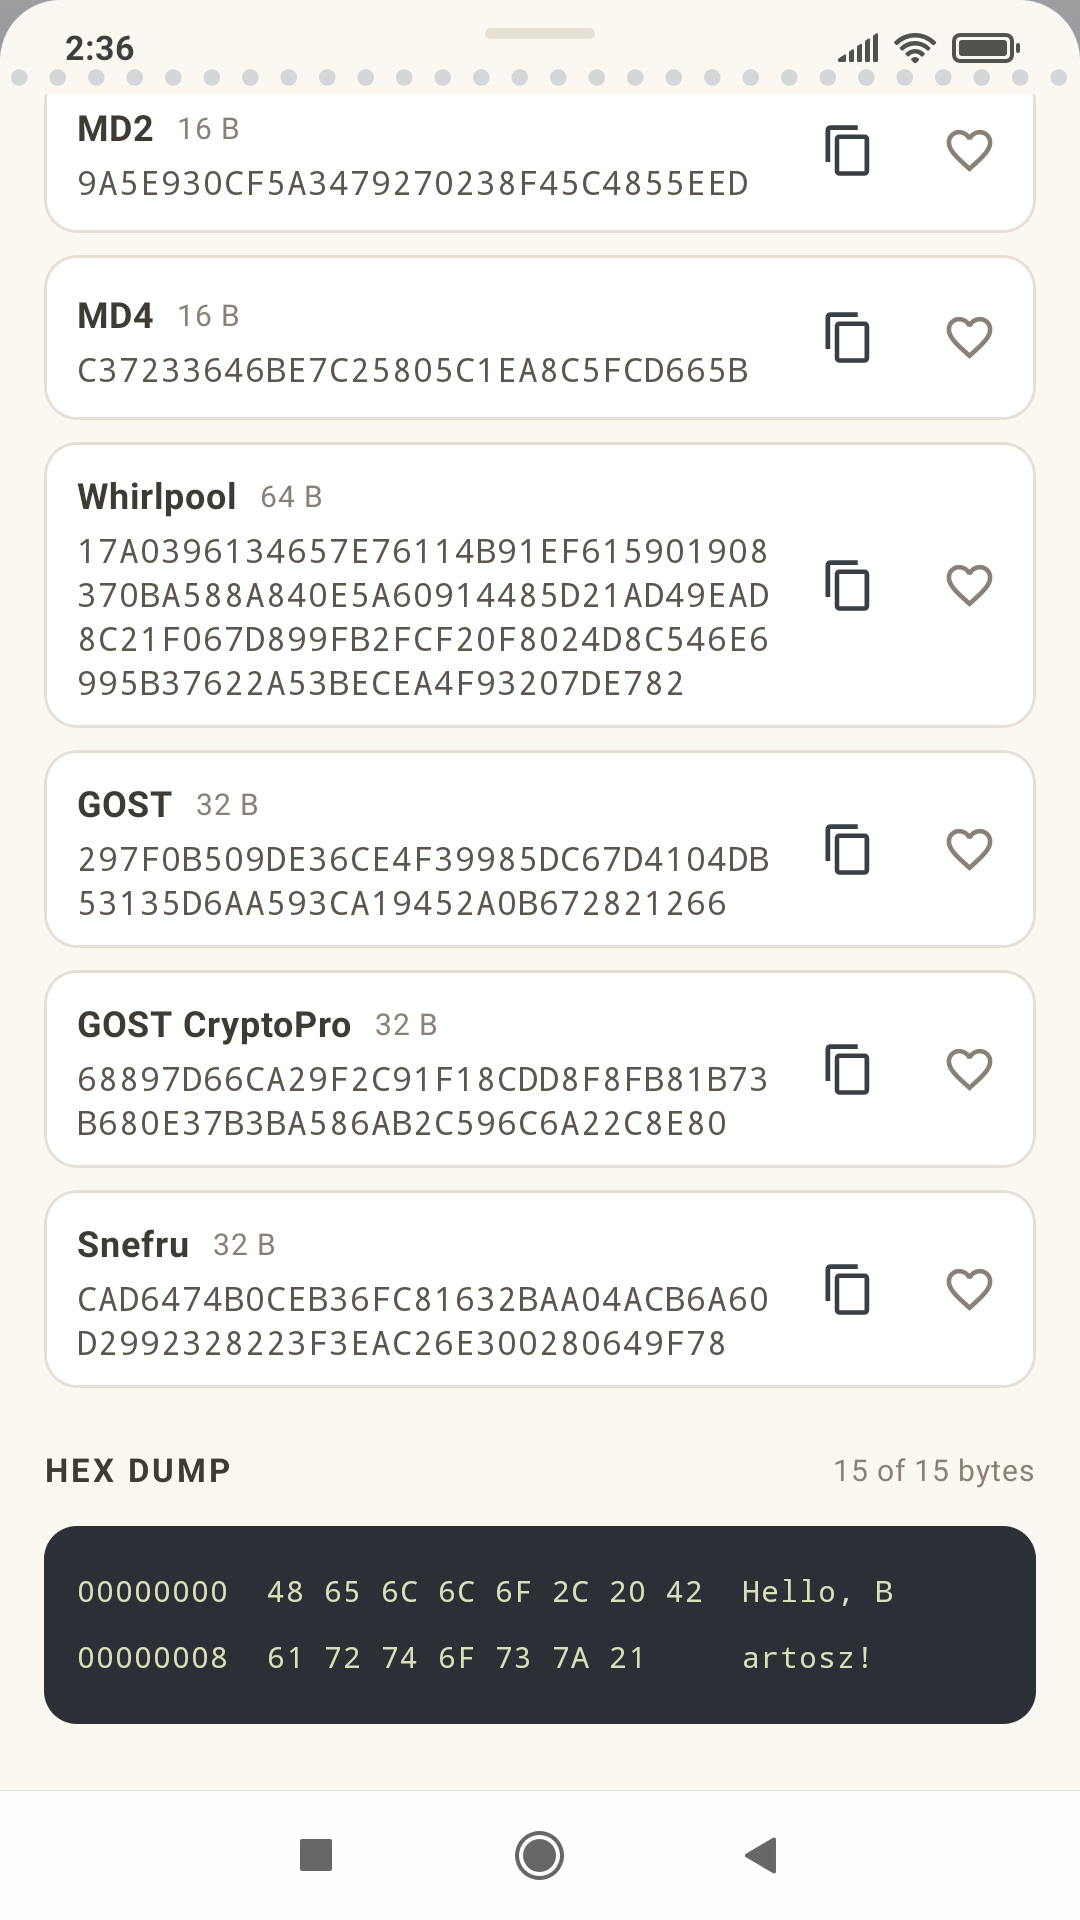
Zrzut hex hashowanych danych w Hash Calculator.

AutoIt Obfuscator v2.3

Nowa wersja mojego AutoIt Obfuscator do obfuskacji i zabezpieczania skryptów AutoIt przed dekompilacją i analizą metodami inżynierii wstecznej.

Zmiany:

  • Naprawiono parsowanie skryptów AutoIt zapisanych jako UTF‑8 ze znacznikiem kolejności bajtów (BOM), kodowania używanego przez SciTE dla skryptów Unicode
  • Naprawiono parsowanie łańcuchowych instrukcji obiektów COM, takich jak $oSheet.Cells(1, $c + 1).Value = $headers[$c], $oSheet.Rows(1).Font.Bold = True oraz $oSheet.Columns("A:F").AutoFit()
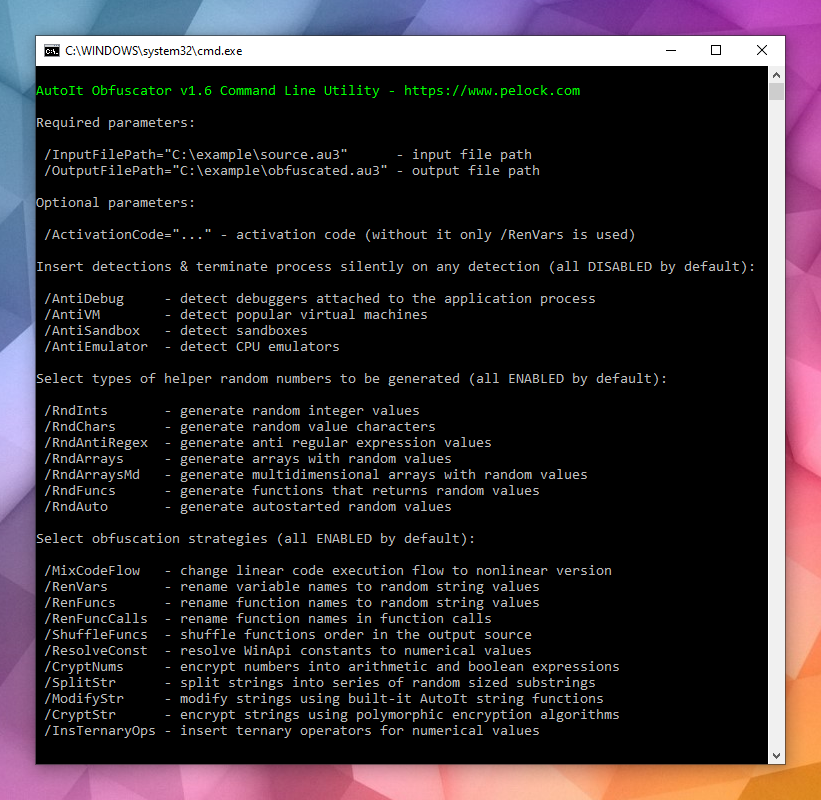
AutoIt Obfuscator w wersji konsolowej

PS. Licznik obfuskacji przekroczył 60000.

Obfuskator i wirtualizer dla Pythona

Właśnie opublikowałem Python Obfuscator do obfuskacji, wirtualizacji i zabezpieczania skryptów Pythona przed analizą wsteczną i rekonstrukcją w AI.

Narzędzie posiada wygodny interfejs online do obfuskacji, narzędzia okienkowe i konsolowe dla Windows i Linuxa, pakiety SDK oraz rozszerzenie dla Visual Studio Code i edytorów AI, jak np. Cursor.

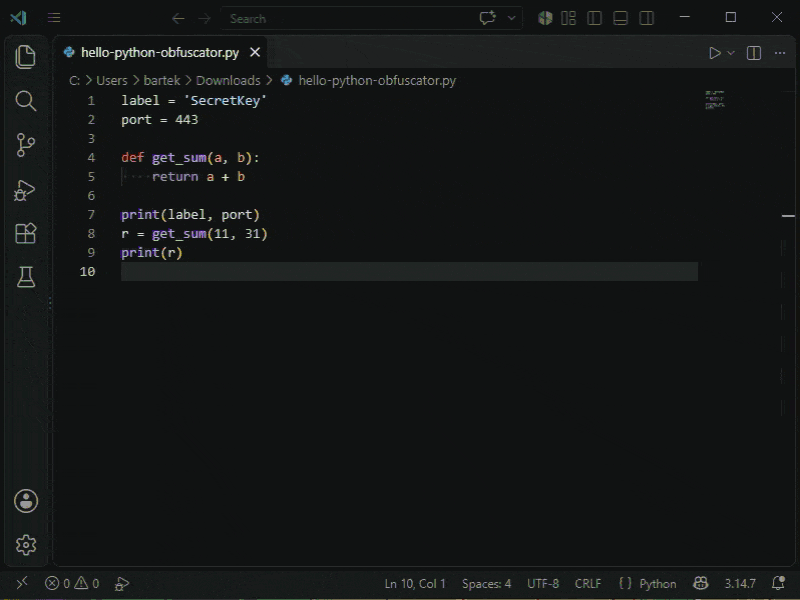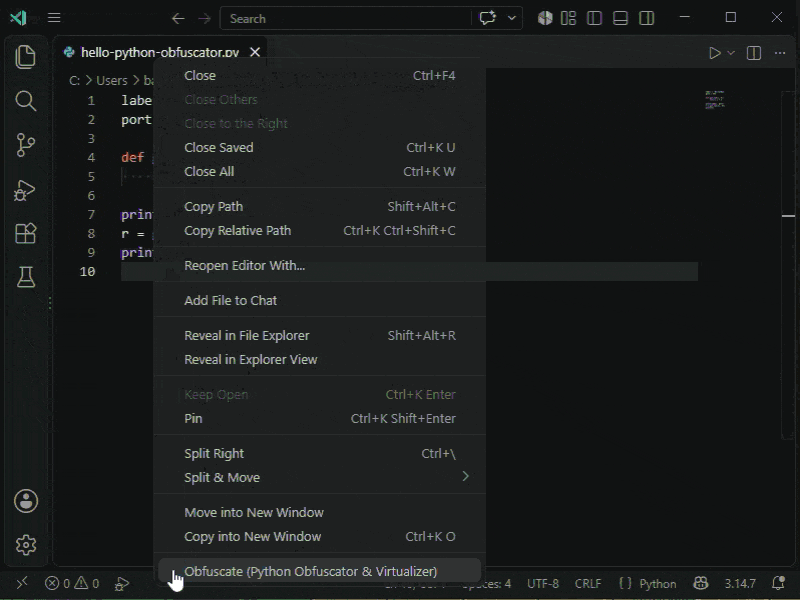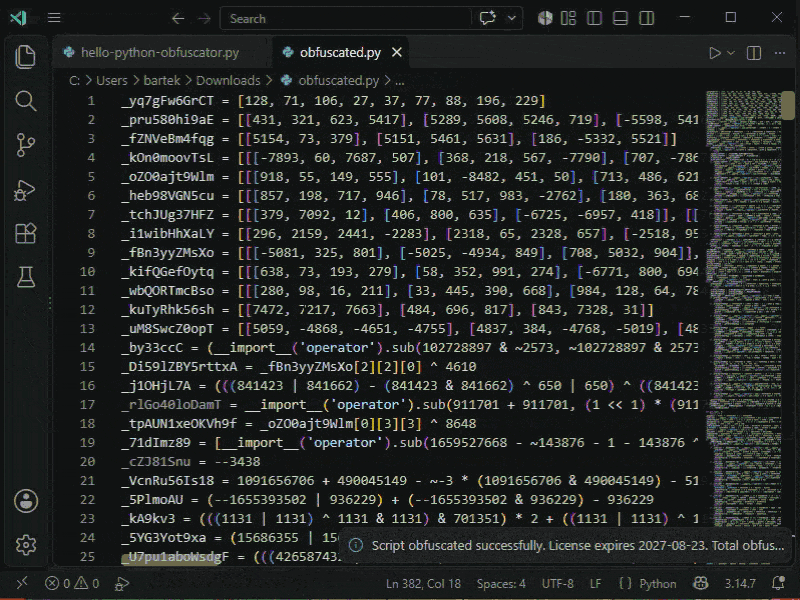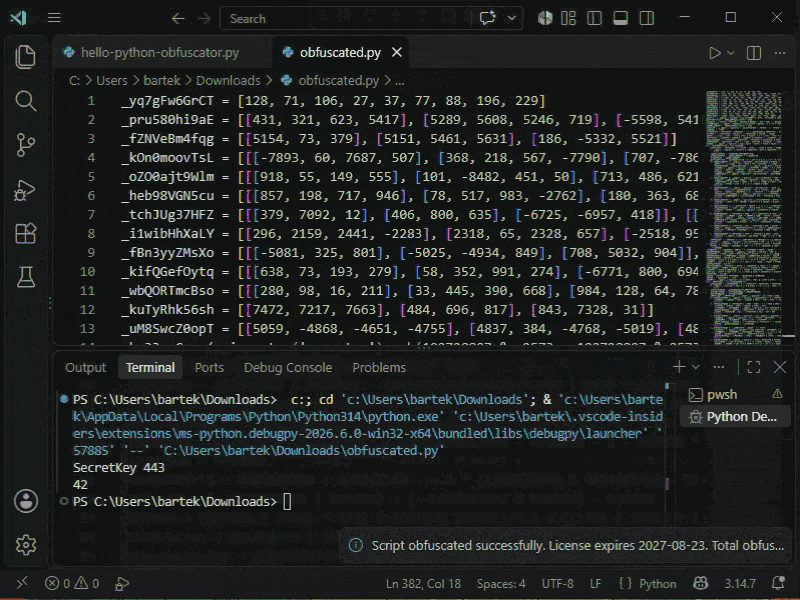
Obfuskacja skryptu Pythona przez Python Obfuscator w środowisku IDE Visual Studio Code.

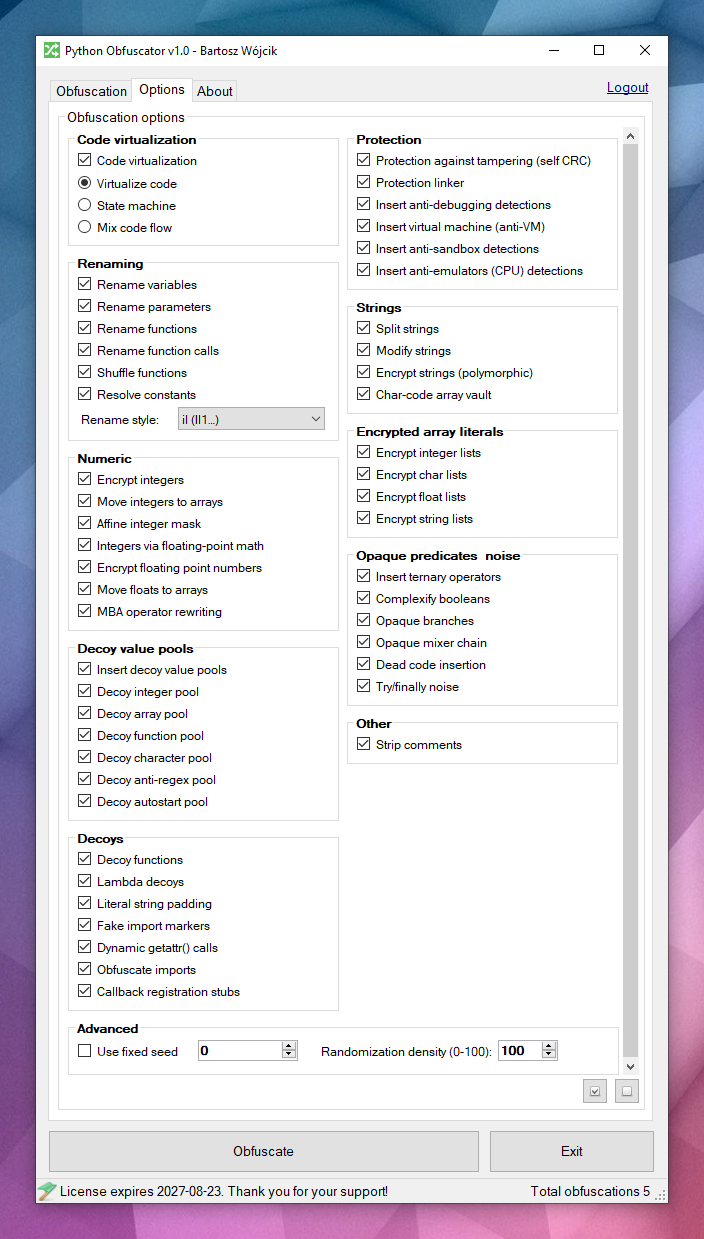
Python Obfuscator oferuje ponad 50+ metod obfuskacji:

Metody obfuskacji skryptów Pythona przez Python Obfuscator.

Posiada również dedykowaną bibliotekę dekoratorów Pythona, pozwalającą wykluczyć z dowolnych metod i klas wybrane lub wszystkie strategie obfuskacyjne:

import obfuscator

@obfuscator.skip(obfuscator.ENCRYPT_STRINGS, obfuscator.STATE_MACHINE)
def handshake(secret: str) -> str:
    return secret

@obfuscator.skip()
class JakasWaznaKlasa:
    def verify(self):
        return True

Historia FCKGW-RHQQ2-YXRKT-8TG6W-2B7Q8

David Plummer, były programista Microsoft, opublikował ciekawy wpis dotyczący znanego klucza aktywacyjnego dla Windows XP oraz wykorzystanych metod zabezpieczających proces aktywacji Windowsa. Obowiązkowy wpis dla każdego crackera 🙂

PS. David jest autorem oryginalnego menedżera zadań w Windows XP, co często jest mu wypominane, bo się przechwalał tym na lewo i prawo, więc postanowił to wykorzystać i stworzył wielosystemowego menedżera TMOG

https://tmog.org

Obfuskacja PowerShell z VSCode i Cursor

Dzisiaj opublikowałem rozszerzenie mojego obfuscatora PowerShell dla edytora Visual Studio Code (VS Code) oraz kompatybilnych z Open VSX, jak np. Cursor.

Po instalacji wystarczy kliknąć prawym klawiszem zakładkę skryptu PowerShell i wybrać Obfuscate lub wpisać komendę /obfuscate

I tyle, wszystko gra i buczy :). A jeszcze jakby ktoś chciał sobie podejrzeć źródła rozszerzenia, to dostępne są na GitHubie:

https://github.com/PELock/PowerShell-Pro-Obfuscator-VSCode-Extension

Pozdro hakery.