Nowy rodzaj obfuskacji

binaryNiedawno natrafiłem na artykuł opisujący nowy rodzaj obfuskacji, bazujący na homomorficznym szyfrowaniu, czyli takim szyfrowaniu, gdzie można operować na zaszyfrowanych wartościach i operacje te będą miały bezpośredni wpływ na odszyfrowane dane.

Idea jest taka, żeby uniemożliwić zrozumienie algorytmów kodu tak zabezpieczonych przy jednoczesnym wykonaniu kodu.

Artykuł znajdziecie na:

http://www.rdmag.com/news/2013/07/computer-scientists-develop-mathematical-jigsaw-puzzles-encrypt-software

PDF-a z opisem techniki tutaj:

http://eprint.iacr.org/2013/451.pdf

Żałuję jedynie, że nie udostępnili żadnych binarek do wglądu, ale warto zaznajomić się z takimi nowinkami.
Obfuscator x86

Szaleństwo – jakby to napisali w reklamie Media Markt (tyle, że bez Michała Wiśniewskiego, bo odmówił udziału w tej promocji), rozdają za darmo kody do Obfuscatora kodu x86, który z twojego kodu wykrywanego przez wszystkie antywirusy zrobi sieczkę nie do rozpoznania nawet przez MksVira 🙂

https://www.pelock.com/products/obfuscator

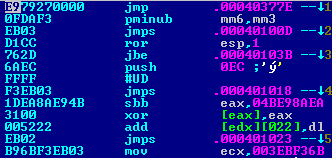
Tak wygląda kod po jego zaciemnieniu:

Obfuscated

Każdy kto chce otrzymać promocyjny pakiet w wysokości 123 darmowych kredytów proszony jest o kontakt z redakcją i podanie jednego powodu, dla którego chce zamotać swój kod w assemblerze.