Obfuscator v2.0

Właśnie wydałem nową wersję swojego oprogramowania Obfuscator v2.0.

Obfuscator służy do modyfikacji kodu źródłowego assemblera (dla składni MASM), w taki sposób, aby wynikowy kod był jak najbardziej skomplikowany do analizy.
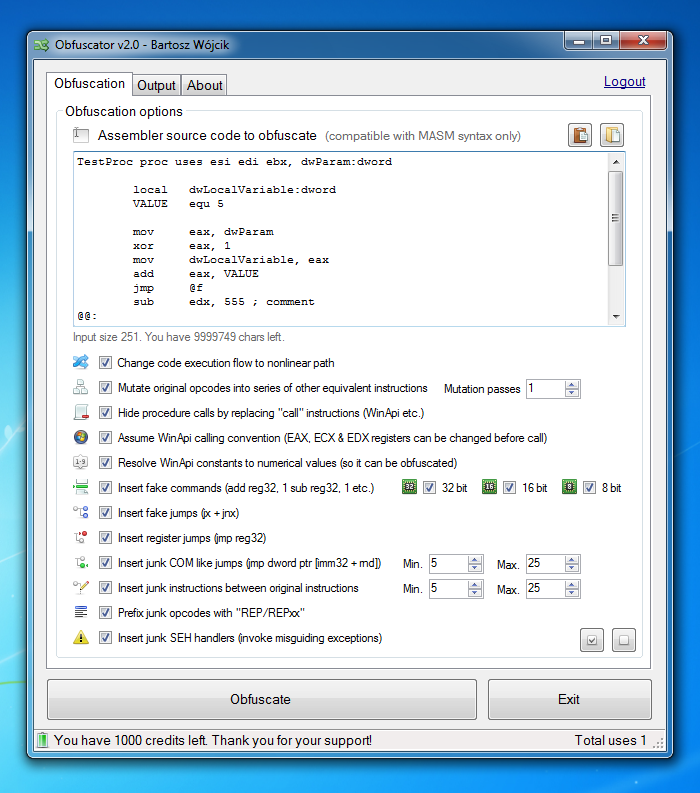
Główne okno Obfuscatora

Do tego celu Obfuscator stosuje wiele metod jak:

  • mutacja instrukcji assemblera na serię innych równoznacznych instrukcji
  • zmiana wykonywania ścieżki kodu na nielinearną (skoki w górę i w dół w codeflow)
  • wstawianie nieinwazyjnych konstrukcji kodu utrudniających statyczną i dynamiczną analizę
  • ukrywanie bezpośrednich wywołań funkcji WinAPI
  • wstawianie junków między prawdziwe instrukcje
  • wstawianie fałszywych instrukcji
  • wstawianie celowych wyjątków i bramek SEH, które te wyjątki wyłapują, a utrudniają tracing
  • rozpoznawanie ponad 15000 stałych WinAPI i ich zamiana na postać liczbową, co pozwala mutację instrukcji je wykorzystujących
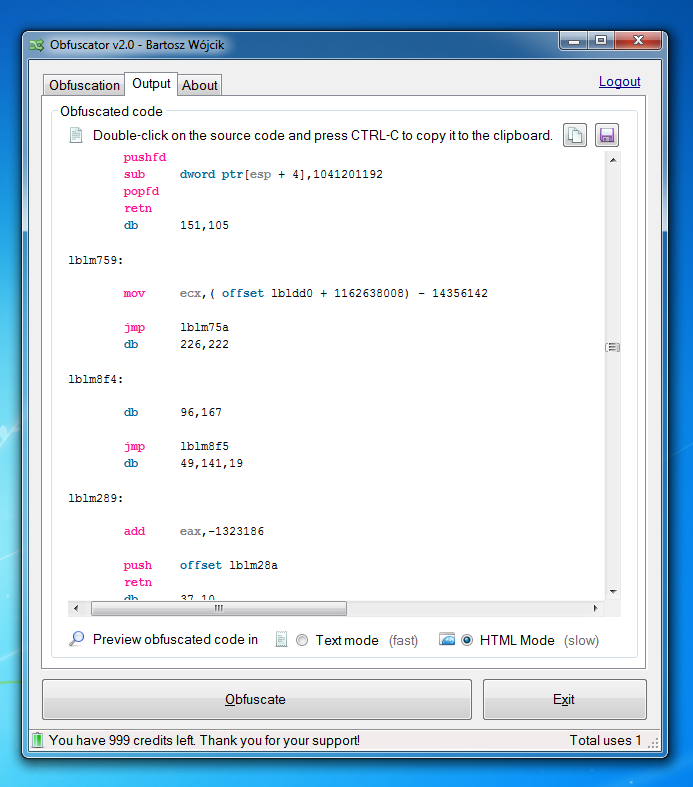
Kod wyjściowy po zastosowaniu Obfuscatora

Obfuscator to niszowe narzędzie, które stworzyłem dosyć dawno temu w PHP, a obecnie przeszło gruntowne zmiany, praktycznie cały silnik został przepisany, poprawiona została analiza kodu źródłowego, mutacje bazujące na matematycznych transformacjach zostały przepisane z wykorzystaniem biblioteki GMP dla zachowania kompatybilności z typem danych unsigned int, z którym PHP sobie po prostu nie radzi. Dodałem także rozpoznawanie stałych wartości wykorzystywanych w funkcjach WinAPI jak np. MB_ICONINFORMATION, które zostają zamienione na wartości liczbowe, dzięki czemu instrukcje je wykorzystujące mogą być poddane mutacjom.

Jeśli jesteście ciekawi jak to działa, zajrzyjcie na stronę programu, gdzie możecie ściągnąć klienta dla systemu Windows:

https://www.pelock.com/products/obfuscator

Znajdziecie tam też przykładowy skompilowany plik EXE przed i po zastosowaniu Obfuscatora – polecam spojrzeć na kod w IDA, Hiew i spróbować pośledzić go w OllyDbg.

Jeśli macie jakieś pytania, sugestie lub zastrzeżenia – piszcie w komentarzach.
Cybergłupota

Jak wygląda cyberwojna według Gazeta.pl?

Cyberwojna

Cyberwojownicy szykujcie się na studia!

„Nowe kierunki mają rozwijać narodową kryptologię, co doprowadzi do powstania innowacji i własnych, narodowych technologii w zakresie cyberbezpieczeństwa”

Odpowiedź na ten paragraf zamieściłem w tagach postu bo już mi się pisać nie chcę o takich głupotach na co idą podatki skoro sprawdzone rozwiązania dostępne są za darmo…

GG przegląda prywatne linki

ikony-gg-11Człowiek uczy się całe życie, ja dzisiaj nauczyłem się, że lepiej nie przesyłać prywatnych linków przez komunikator GG, gdyż ich mały bot lubi sobie zajrzeć co siedzi pod tym linkiem, a co się z tymi informacjami dzieje, kto wie?

91.197.15.34 - - [12/Jan/2014:22:28:05 +0100] "GET / HTTP/1.1" 302 5 "-" "GG PeekBot 2.0 ( http://gg.pl/ http://info.gadu-gadu.pl/praca )"

Więc następnym razem jak będziesz wysyłał znajomemu linka do super tajnego projektu 3 razy się zastanów czy aby koniecznie to zrobić przez GG 😉

Prawdziwy hardware lock

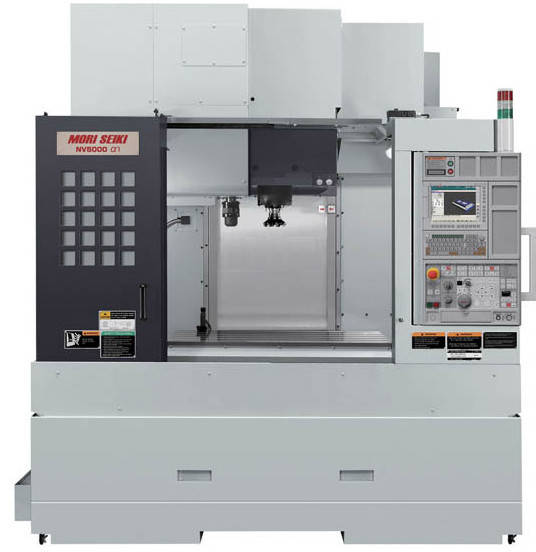
Jak donosi serwis BoingBoing, firmy które zakupiły wysokiej klasy urządzenia typu CNC firmy Mori Seiki NV5000 A/40 nie mogą bez specjalnego kodu odblokowującego przenosić fizycznie urządzenia w inne miejsce.

Urządzenie na bieżąco monitoruje położenie dzięki wbudowanemu GPS oraz żyroskopowi i jakiekolwiek zmiany w jego położeniu wyłączają urządzenie i blokują jego funkcjonowanie kodem, który należy wpisać, aby „odblokować” maszynę (swoją drogą ciekawe jak to działa).

nv-5000-vertical-machining-center1

Wprowadzone blokady mają rzekomo chronić przed eksportem urządzeń do objętego embargiem Iranu.

Więcej na ten temat na:

http://boingboing.net/2014/01/06/high-end-cnc-machines-cant-b.html


Życie ostre jak brzytwa

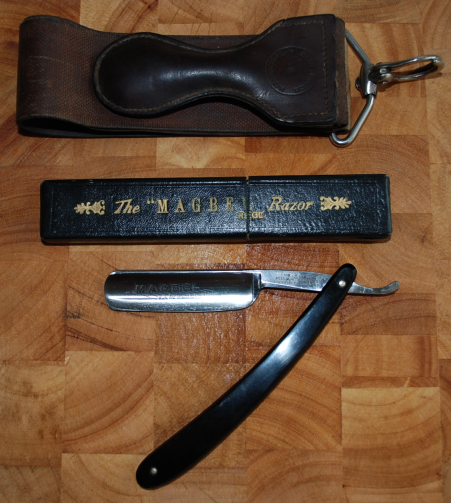
Dzisiaj podczas wywalania całego spamu z katalogu z mailami Allegro, natrafiłem na ciekawą korespondencję sprzed kilku lat, gdy wystawiałem na aukcję starą brzytwę firmy Magbel.

Brzytwa Magbel

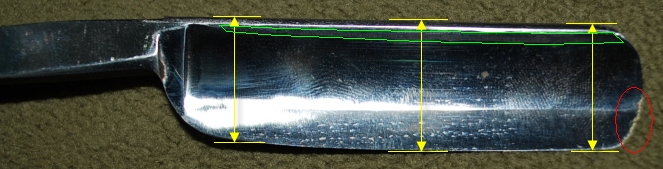
Zwykle kupujący mają pytania dotyczące przemiotów, którymi są zainteresowani, jednak mój kupujący był wyjątkowo skrupulatny i zażądał całego stosu informacji, podesłał też rysunek poglądowy, który miał mi pomóc odpowiedzieć na wszelkie pytania:

Makbel

A brzmiały one tak:

  1. Jaka jest szerokość ostrza na czubku, na środku i przy piętce (mierzona w miejscach pokazanych na załączonym zdjęciu żółtymi strzałkami)?
  2. Czym jest brązowe coś na krawędzi zaznaczone czerwonym jajem? Rdza czy refleks światła?
  3. Czym jest obszar obwiedziony na zielono? Płaski fragment grzbietu powstały od ostrzenia czy zmatowienie od rdzy?

„Teraz pytania o rzeczy które ciężko ocenić jak się nie ma brzytwy w ręce :-)”

  1. Czy rękojeść (czarne okładziny) posiada jakiekolwiek pęknięcia (nawet grubości włosa), zwłaszcza przy sworzniu na którym obraca się ostrze?
  2. Czy ostrze jest wypaczone, czyli:
    • ostrze nie trzyma linii prostej z uchwytem (metalowym przedłużeniem ostrza do którego przymocowana jest rękojeść)?
    • oś ostrza (wyznaczona przez środek grzbietu i krawędź tnącą) nie jest prostopadła to grzbietu (patrząc na ostrze od czubka i od piętki)?
  3. Czy ostrze jest zwichrowane, czyli czy krawędź tnąca nie trzyma linii prostej? Przy ostrzu położonym na płaskiej powierzchni tak żeby grzbiet i krawędź tnąca dotykały tej powierzchni, krawędź tnąca powinna przylegać do powierzchni na całej swojej długości. Na obu bokach.
  4. Czy ostrze obraca się na sworzniu w miarę ciasno (tzn. nie otwiera i nie zamyka się samo)?
  5. Czy ostrze przy zamykaniu wchodzi w okładziny centralnie na środku czy też może zawadza o którąś i trzeba je zamykać dociskając okładziny?

Po złożeniu wszelkich wyjaśnień, wraz z dokładnymi wymiarami, brzytwa została sprzedana (< 100 PLN) i w sumie nigdy potem nie spotkałem się z taką skrupulatnością, jednak za każdym razem jak trafiam na tego zachowanego maila pojawia się uśmiech na mojej twarzy 🙂