Autorem tekstu jest Dawid Bałut.
Bug bounty – szacunek, wdzięczność a jednocześnie cwaniactwo i ściema.
 Zacznijmy od tego czym jest Bug bounty. Jest to program nagród przyznawanych odkrywcom błędów (czyli tak zwanych „bugów”). Ja skupię się w tym artykule na błędach mających wpływ na bezpieczeństwo (serwisów internetowych, aplikacji internetowych, danych na owych podmiotach zawartych). Piszę jako osoba korzystająca z programów bug bounty, a swoje opinie bazuję na współpracy z kilkudziesięcioma korporacjami.
Założeniem programu nagród za odkryte błędy, było zachęcenie ludzi do szukania i zgłaszania błędów twórcom oprogramowania. Istnieją nawet serwisy, które skupiają ludzi się tym zajmujących, jak na przykład Bugcrowd.
Crowdsourcing
Crowdsourcing, czyli praca wykonywana przez tłum ludzi jest rzeczą świetną, bo nie płacisz każdej osobie która szuka błędu. Płacisz tej osobie, która błąd znajdzie. Nie liczy się to czy szukałeś, liczy się to czy znalazłeś.
Programy Bug Bounty
Korporacje takie jak Facebook, Google czy Paypal postanowiły otworzyć taki właśnie program i było to świetną decyzją. Ludzie, gdy widzą, że za dobrze wykonaną robotę czeka ich wynagrodzenie chętniej podchodzą do tematu.
Firmy zdobywają więc uwagę wszelakich bug hunterów (ludzi szukających podatności) począwszy od black hatów (hakerów, którzy mają niecne zamiary) po zwykłych internautów, którzy chcą spróbować szczęścia. Niektóre firmy oferują nagrody pieniężne, wpis na „Hall of Fame” (stronę poświęconą osobom zasłużonym w programie BB), koszulki i inne gadżety, ale są też cebulaki, którzy oferują eurogąbki.
No dobra założenie jest fajne, prawda? Za znalezione podatności dostaję pieniądze, firma jest bezpieczniejsza, więc oboje mamy profit. Właśnie – założenie, bo w praktyce wygląda to różnie…
Co oferują programy Bug Bounty?
Firmy posiadające program bug bounty dzielą się w zasadzie na dwa typy.
Przeważająca jest ilość takich, które doceniają i szanują resarcherów (osoby zgłaszające błędy), znają wartość ich pracy i tak dalej. Drugi typ to te firmy, które posiadają program BB po to, żeby sprawiać wrażenie przyjaznej i poprawić sobie PR, a suma sumarum – mają ten program i ludzi z niego korzystających (a raczej chcących korzystać) gdzieś.
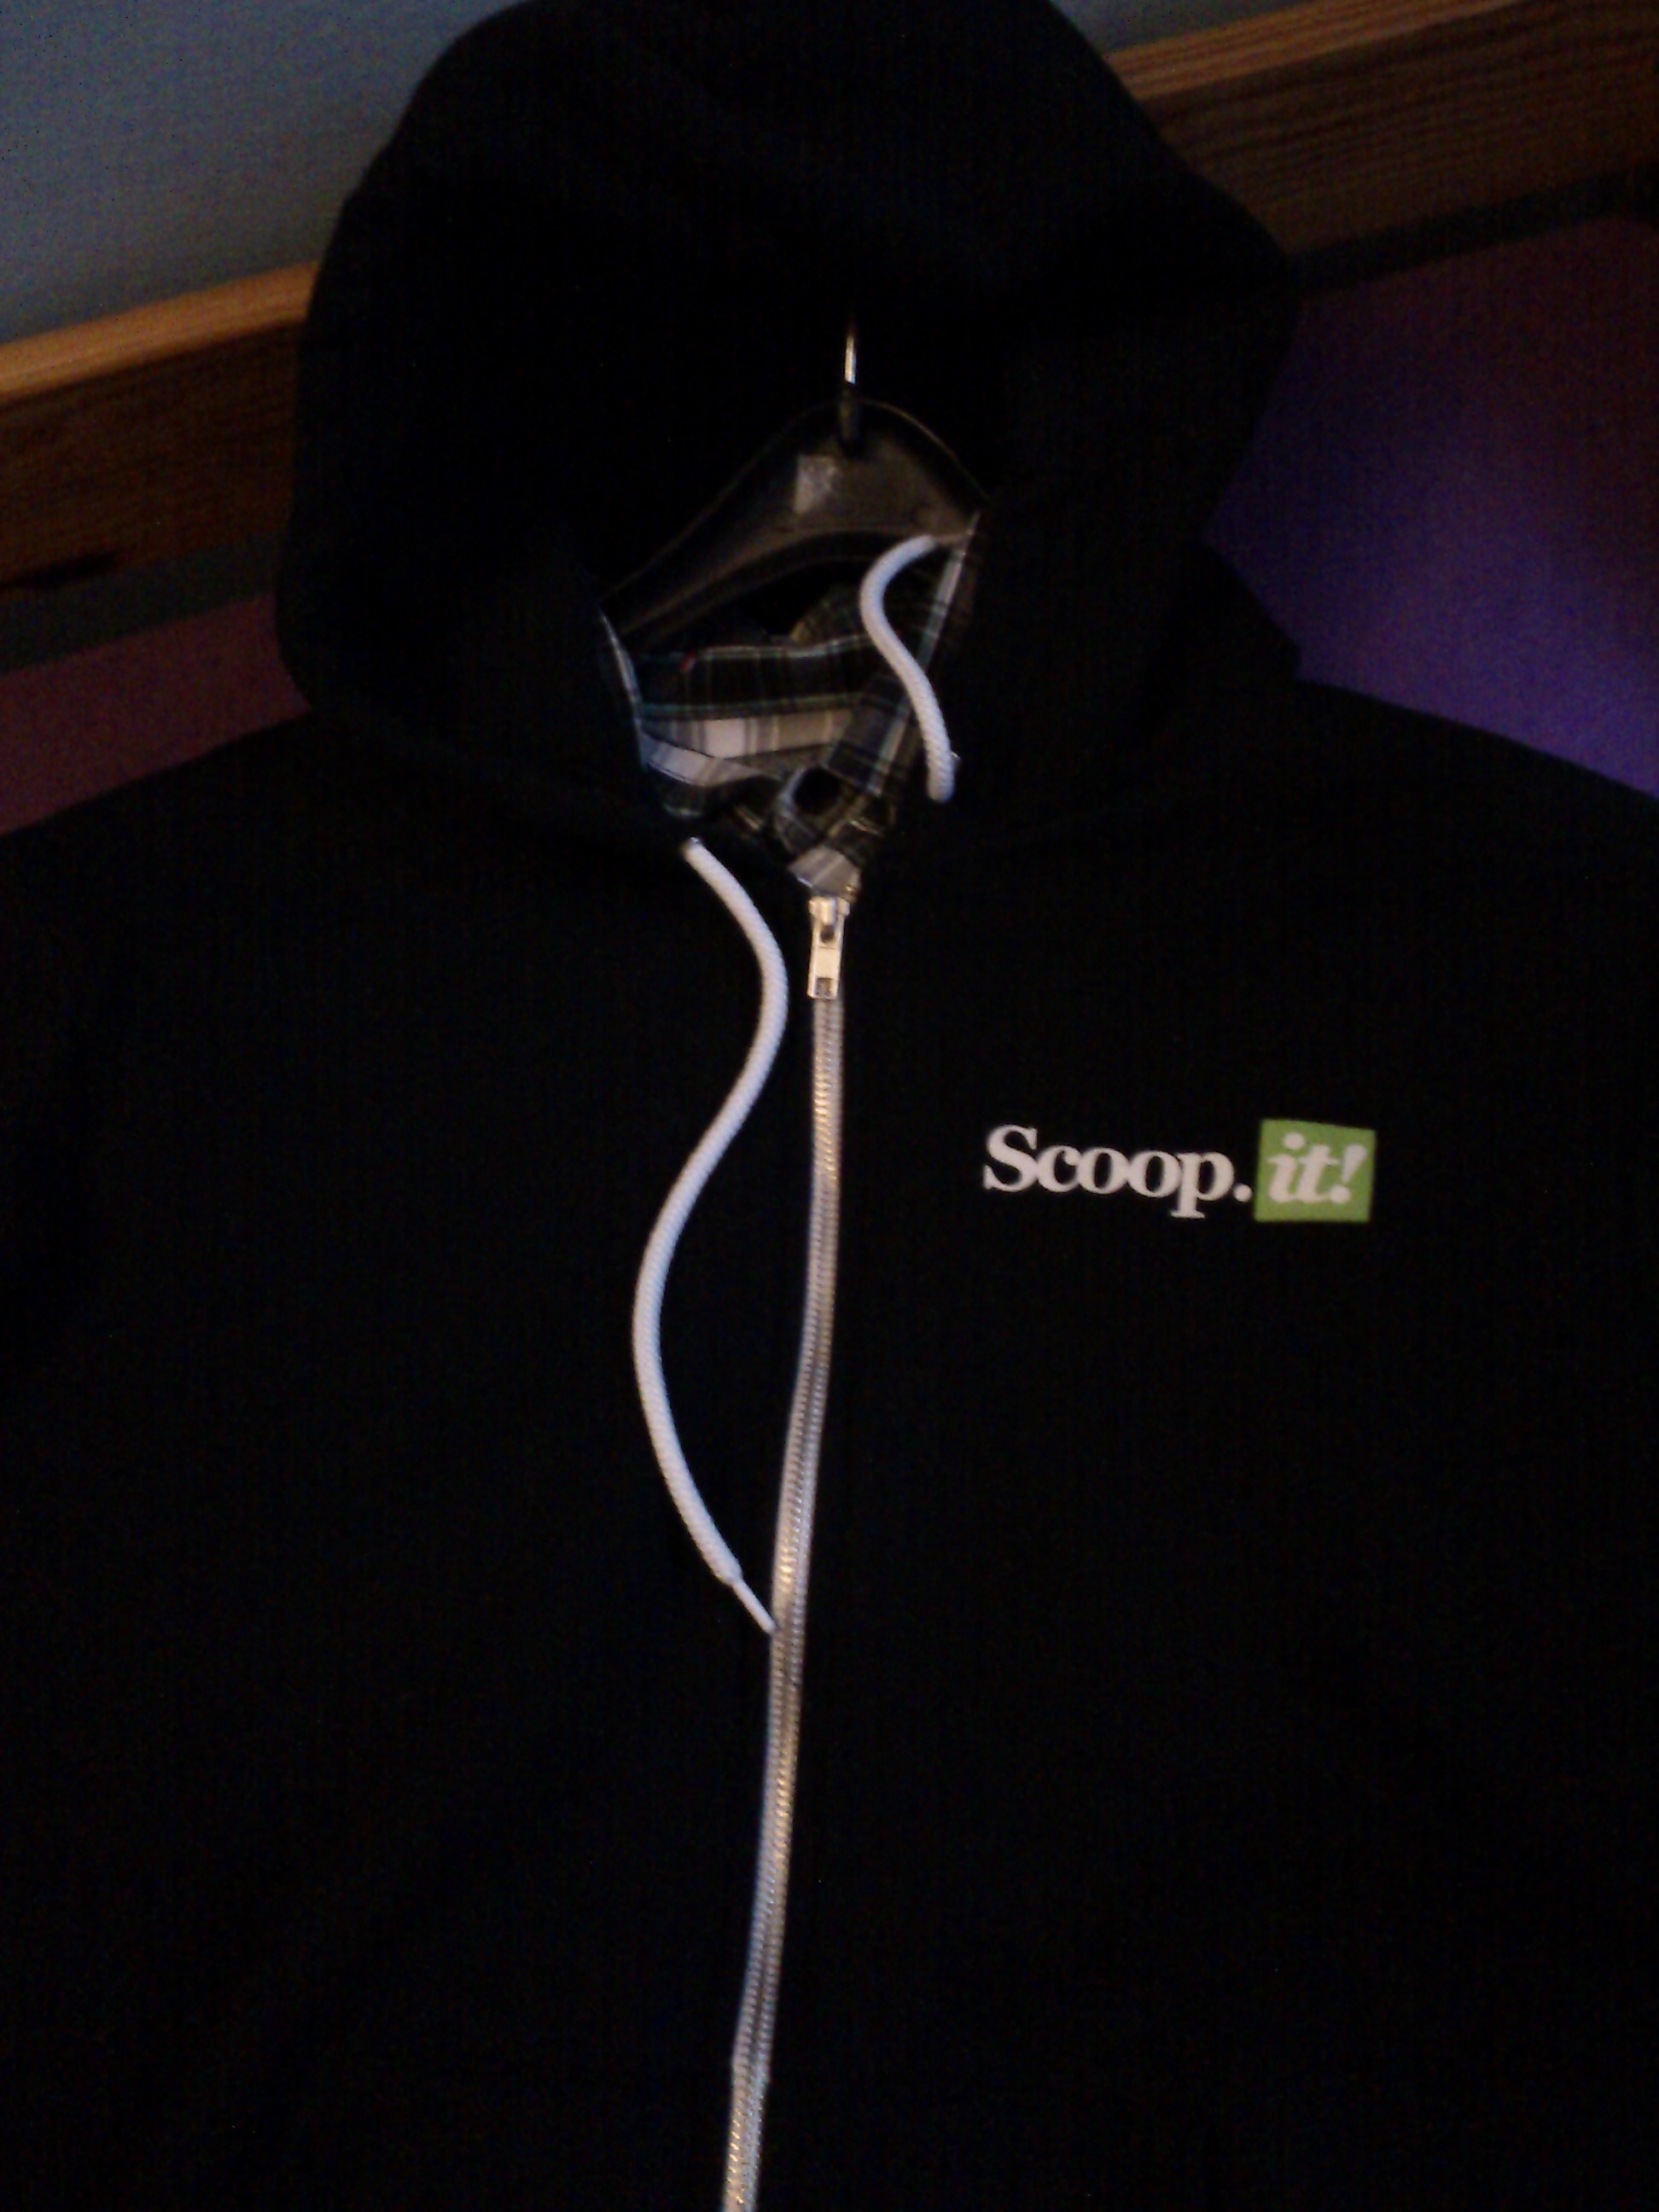 Są też firmy, które nie mają oficjalnego bug bounty, ale w ramach podziękowania coś oferują. Przykładem niech będzie firma scoop.it, która nigdzie nie ma notacji o programie bug bounty, ale za kilkanaście błędów bezpieczeństwa wysłała mi firmową bluzkę. Ocenę tego wynagrodzenia zostawiam Wam, ale moim zdaniem lepsze to niż pakiet eurogąbek 🙂
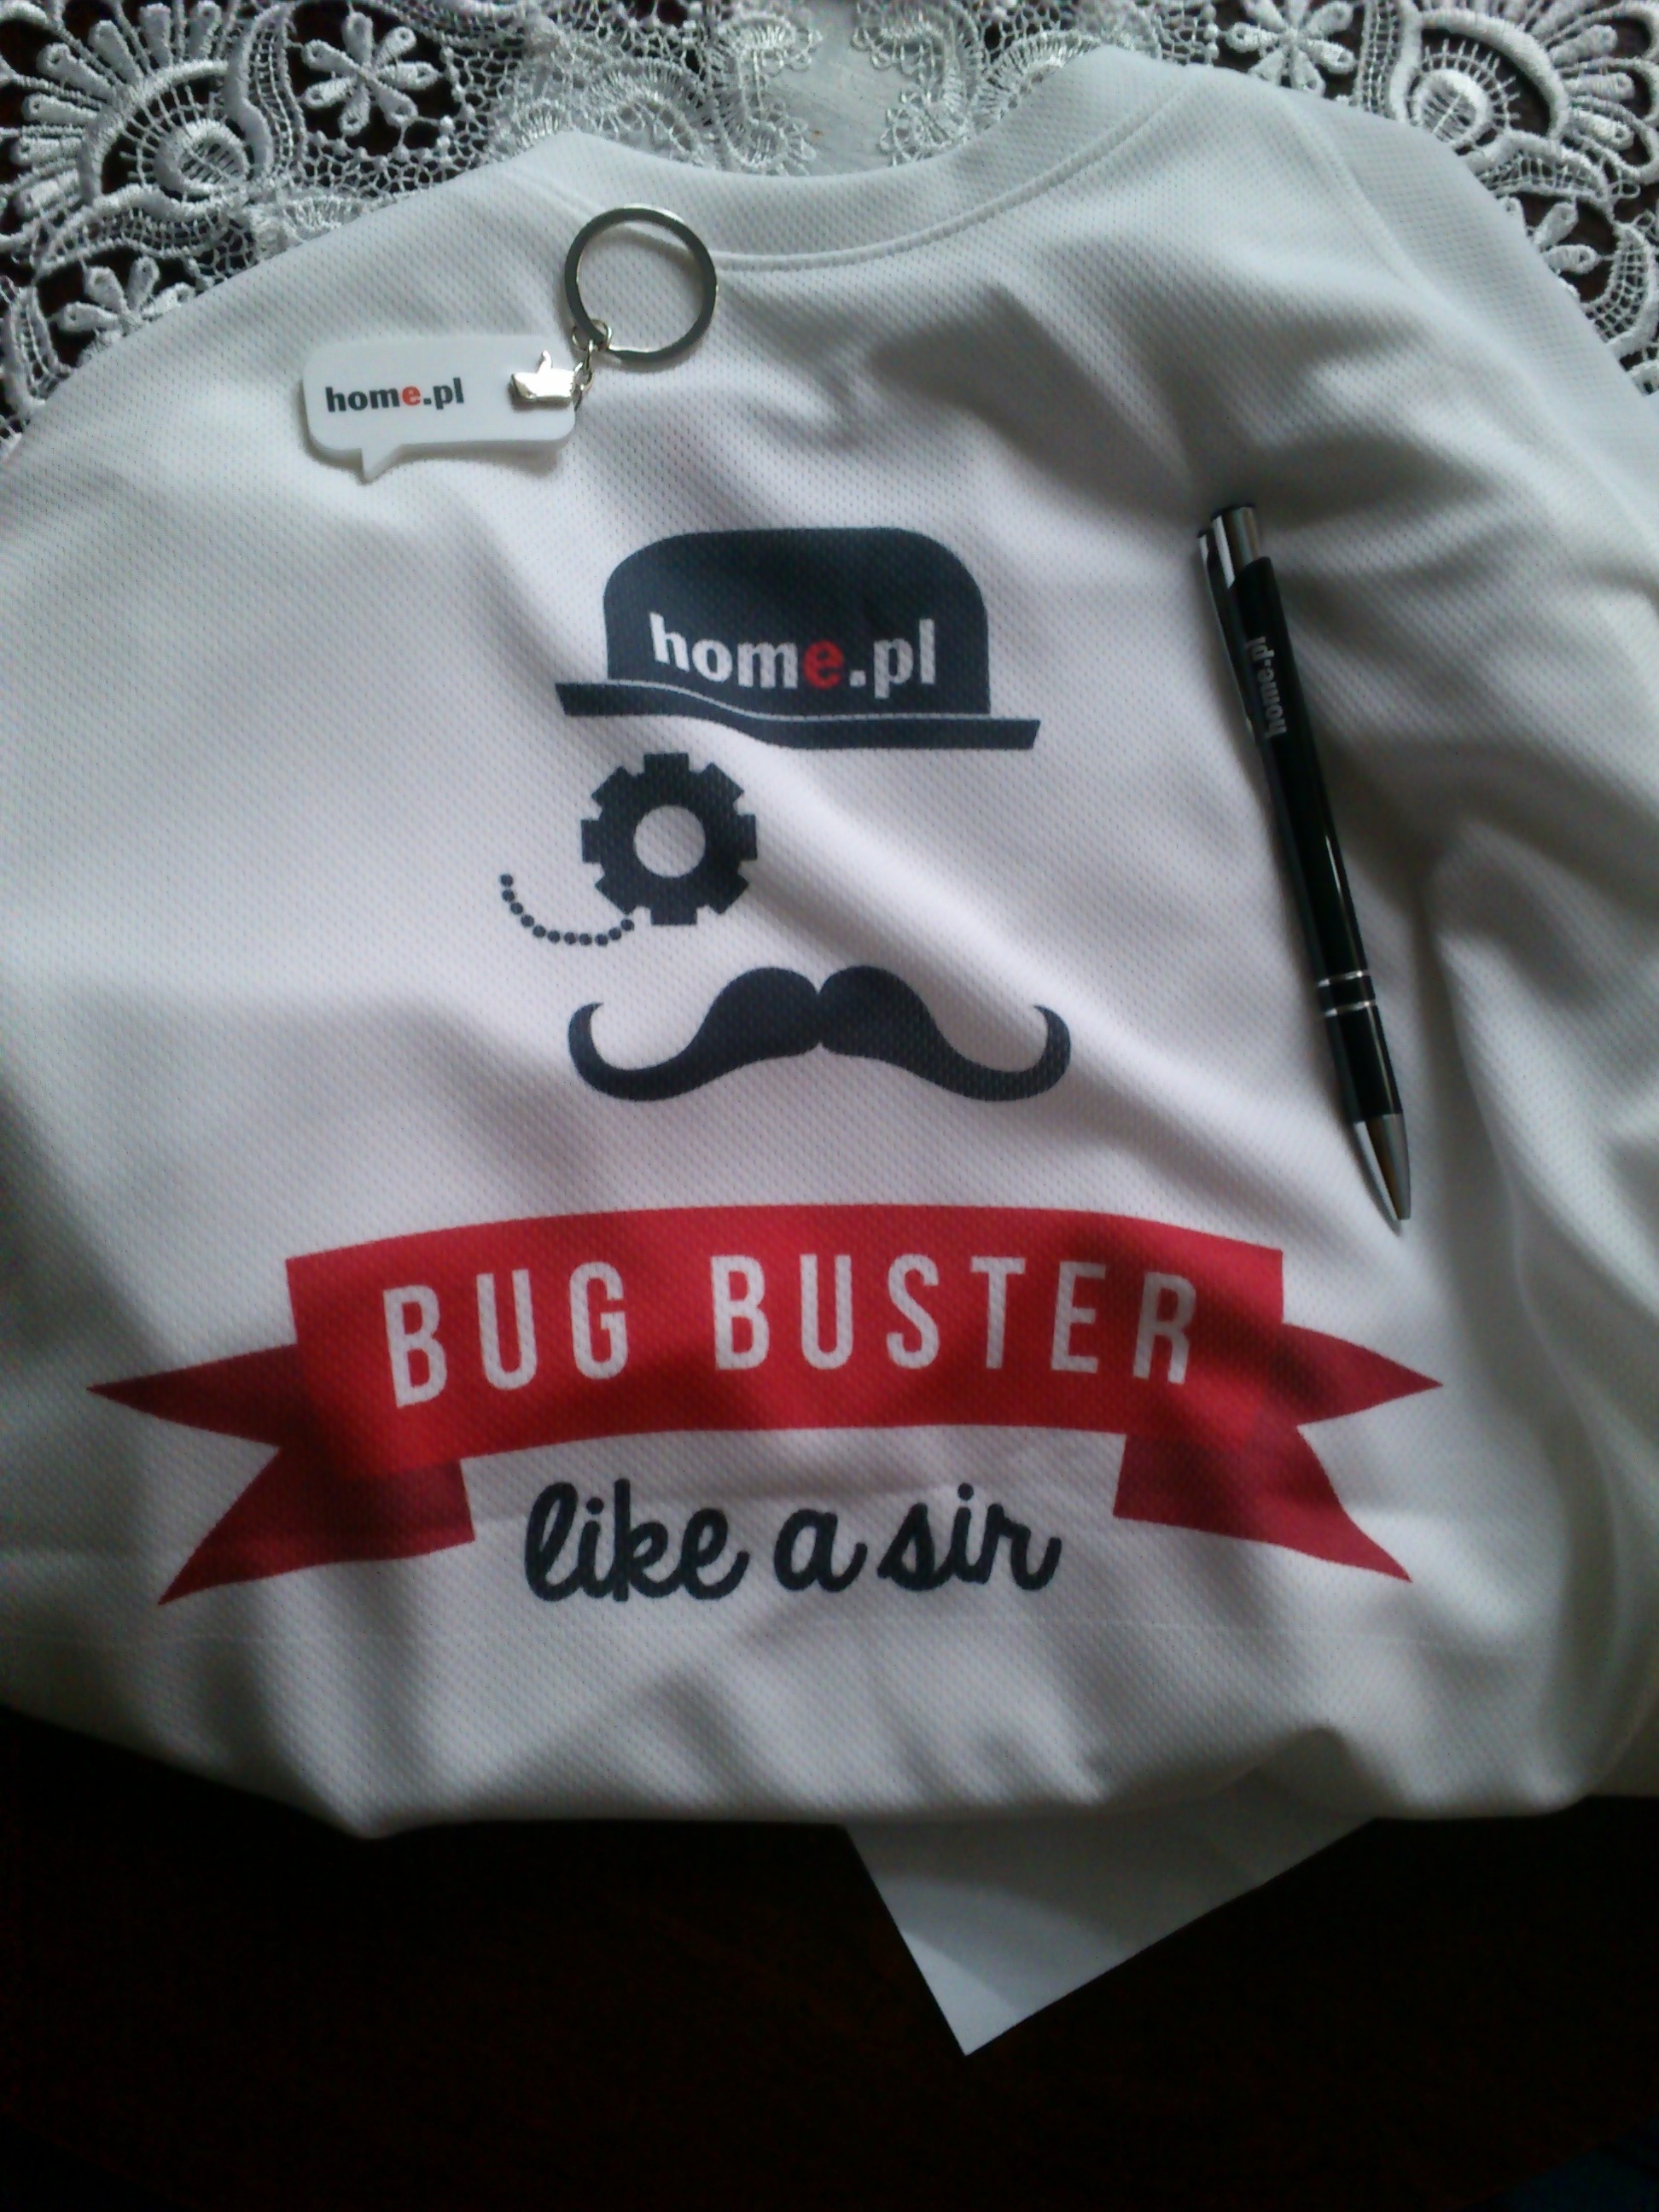 Docenić też muszę gest polskiej firmy – Home.pl, z którą już miałem przyjemność współpracować, a po ostatnim raporcie dostałem taką oto koszulkę (jest świetna).
Dlaczego chwalę Home.pl za ich zachowanie? Dlatego, że wiele firm, szczególnie polskich nie potrafi się zachować jeśli chodzi o współpracę z bug hunterami.
Allegro
Jest taka korporacja, dla której zgłoszenie 42 błędów typu Cross Site Scripting, 2 SQL injection, 2 Infinite Loop i kilku Open redirectów nie zasługuje nawet na podsumowującego maila z podziękowaniem czy inny kubek. Znaleziska te według bug bounty Google’a, licząc po najniższej stawce wyniosłyby za te „prezenty” ~135 tysięcy dolarów. Oczywiście nie chodzi mi o to, aby Allegro płaciło kilka tysięcy $ za błąd bezpieczeństwa. Chcę tylko zobrazować Wam jak to wygląda.
Nieporozumieniem jest dla mnie sytuacja kiedy zgłasza się kilkadziesiąt błędów w sztandarowych produktach mających ogromny wpływ na bezpieczeństwo danych i użytkowników, i nie otrzymuje się odpowiedzi.
Już mówię z czego to wynika – z zapatrzenia w siebie, kompleksów i poczucia wstydu, że ktoś kto nie zna infrastruktury i na portalach na które wchodzi po raz pierwszy w życiu znajduje ogrom błędów. Tak więc sugeruję schować ego w kieszeń, bo mamy wspólny cel – poprawę bezpieczeństwa.
Nie ma tu ani czasu ani sensu na niepoważne zachowania. Powinniśmy współpracować… Ale przecież lepiej mieć w nosie badaczy bezpieczeństwa (z ang. security researcher, bowiem tak określa się osoby badające bezpieczeństwo), a później płakać – bo wycieki danych, bo włamania, bo hakują bo coś tam jeszcze się stało, niedobre hakiery!
Jeśli nie szanuje się czyjejś pracy, to nie ma co później oczekiwać, że ta sama osoba, którą źle się potraktowało, znowu pokornie zgłosi błędy. Tak to nie działa, bo na szczęście bug hunterzy mają godność i szacunek dla własnej pracy.
Mimo, że zdarzają się zagraniczne portale, które stosują metodę „łataj i nie odpowiadaj” to i tak „Nasze” firmy w tym przodują. Do powyższej metody stosują się przede wszystkim portale oferujące usługi e-poczty (o2 / wp / Interia), e-wydawnictwa(Merlin), Groupon (gratulacje za SQLi, które wiszą przez kilka miesięcy), o bankach nie wspominając – ci wymiatają konkurencję…
Jakie firmy polecam Wam do współpracy?
Facebook, Google, PayPal (choć często ściemniają, nie zaliczają, jeśli wyślesz kilka błędów to zaliczą Ci jeden, resztę określą jako dubel, a po przelaniu środków na Twoje konto PayPal zablokują je uniemożliwiając Ci wybranie pieniędzy 🙂 ) czy Barracuda™.
Kto nie czuje idei bug bounty?
Z firm, z którymi korespondowałem to Pinterest, Valve, Blizzard, Ubisoft, AT&T, Dailymotion, Grupa Allegro, banki.
Chociaż może i Valve Cię nie „oleje”, i wyśle Ci to co mnie za 2 XSSy (1 stored na steamcommunity, drugi reflected na steam store)…