 Virtual Deobfuscator to nowe narzędzie, które w teorii ma pomóc w odbudowanie zwirtualizowanego kodu. Projekt zrealizowany został przez firmę HexEffect w ramach finansowania DARPA Cyber Fast Track.
Projekt ze źródłami (Python) na GitHubie:
Virtual Deobfuscator to nowe narzędzie, które w teorii ma pomóc w odbudowanie zwirtualizowanego kodu. Projekt zrealizowany został przez firmę HexEffect w ramach finansowania DARPA Cyber Fast Track.
Projekt ze źródłami (Python) na GitHubie:
Jakoś bez większego echa przeszła premiera narzędzia PE-bear polskiej autorki hasherezade, dlatego informuję, że to narzędzie usprawniające pracę analityka malware w walce z wieloma plikami PE.
Cytując za autorką, PE-bear to narzędzie oferujące:
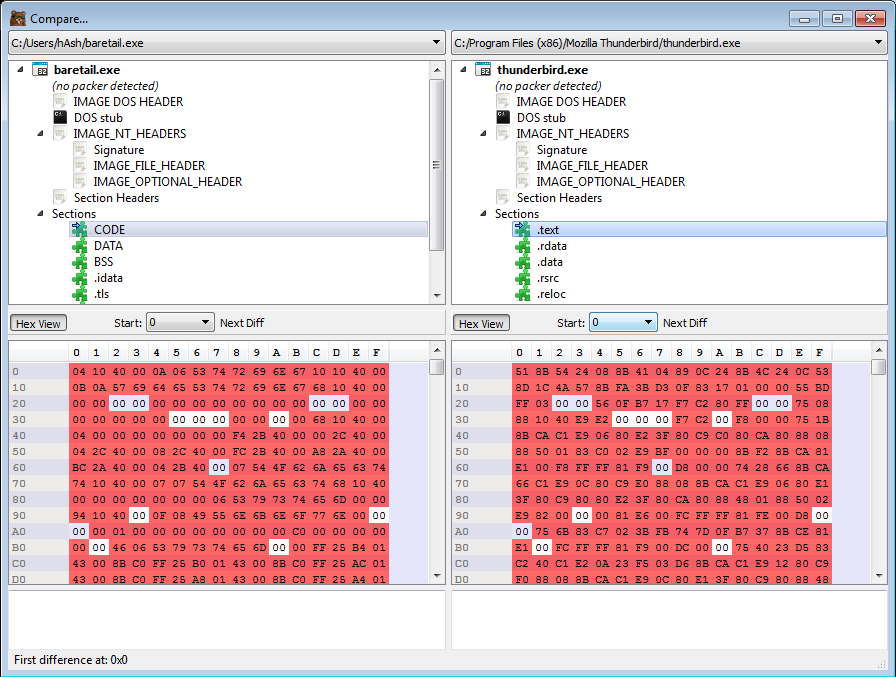
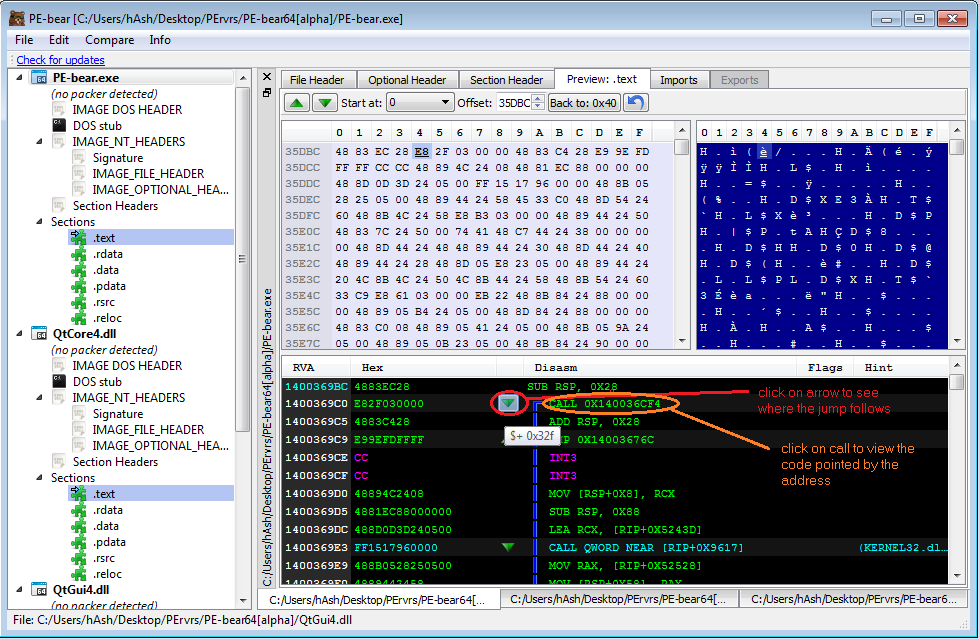
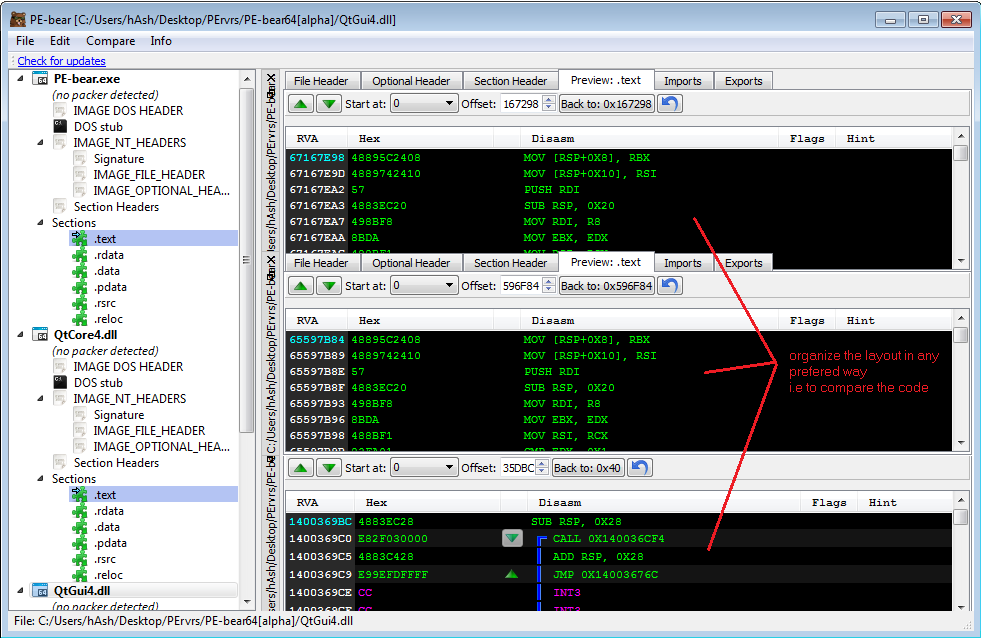
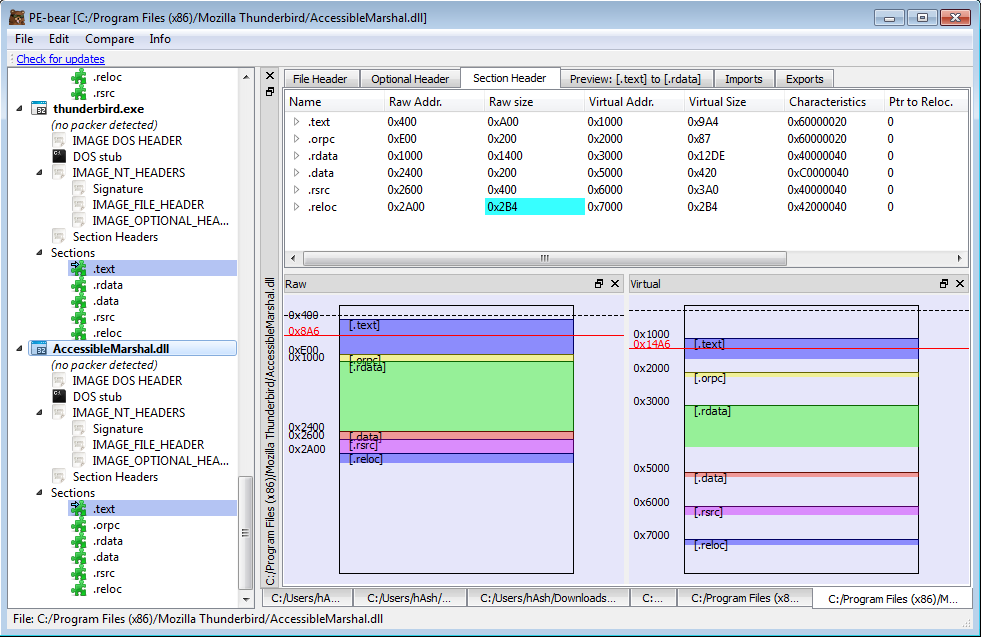
Narzędzie dostępne jest w wersji 32 i 64 bitowej, a linki do downloadu znajdziecie na stronie:
Zachęcam Was do przeczytania kolejnego wydania magazynu Programista, które ukaże się 27 maja. Znajdziecie w nim obszerny artykuł mojego autorstwa, traktujący o technikach stosowanych przez malware w celu utrudnienia analizy firmom antywirusowym i samym antywirusom.
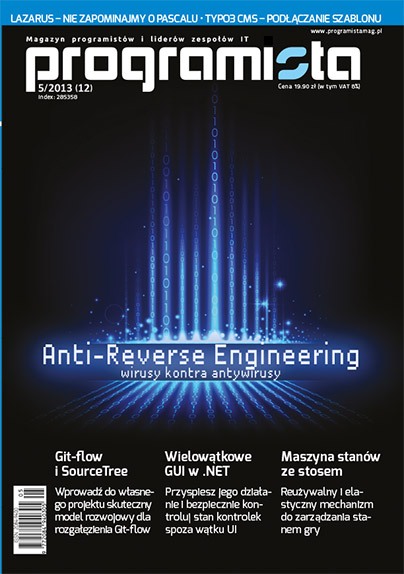
Artykuł obejmuje takie tematy jak m.in.:
Znajdziecie tam mnóstwo szczegółów technicznych, życiowych przykładów opisanych technik, utrudniających analizę oraz przykładowe kody źródłowe.
 Praca w CryptoTech
Będąc młodym 20 letnim szczylem nie bardzo przejmowałem się pracą, jak coś fajnego mogłem porobić to to robiłem, jak nie było roboty nie było problemu :), jednak moją uwagę zawsze zwracały oferty, w których występowały magiczne słowa – assembler, low level itp., tak zostało do dzisiaj.
Przeglądając starą skrzynkę pocztową, natknąłem się na swój niewysłany mail z 2004 roku, w którym odpowiadam w ramach korespondencji z polską firmą CryptoTech.
Rozmowa zaczęła się tak, od mojego zapytania o warunki:
Chcialbym sie zapytac, co nalezaloby do obowiazkow programisty (asembler + windows), konkretnie za jaki typ oprogramowania bylby odpowiedzialny?
Czy mozliwe jest podjecie zdalnej pracy?
Jak ksztaltuja sie zarobki?
Otrzymałem odpowiedź:
Okolice driverów Windows, Kernel, DLL, procesy i wątki, komunikacja pomiędzy modułami, serwisy, a wszystko z uwzględnieniem zagrożeń i modelu security Windows2000/XP, oprogramowanie komunikacjia TCP/IP, serial, USB, PC-CARD, itp..
Zdalnie będzie bardzo trudno.
Najpierw musimy wiedzieć co Pan sobą reprezentuje a zarobki są różne…
PZdr,
Dariusz Lewicki
W kolejnym mailu, przedstawiłem swoje doświadczenie i zapytałem o wynagrodzenie:
glownie mam doswiadczenie przy… [cut]
Ale nadal nie wiem co to bedzie za oprogramowanie, wiec ciezko mi powiedziec, czy moja wiedza by sie tam przydala.
a najnizsza stawka, zebym chociaz wiedzial czy warto?
Moje pytanie nie spodobało się:
min. 3000, ale ja nie wiem czy my Pana chcemy z Pana podejściem… 😉
Musiałem się wtedy zdenerwować i odpisałem tak:
to nie tak zle, ale to miesiecznie? W zagranicznych firmach mozna zarobic tyle w jeden dzien i to zdalnie, co jest wielkim plusem, jednak pozostane przy obecnej pracy, w kazdym razie dziekuje za informacje. A podejscie, co zlego w tym, ze chce wiedziec, ile placicie, przeciez nie pracuje sie za frajer 🙂
Pan Dariusz odpisał bardzo kulturalnie i grzecznie:
niby nic złego ale jeszcze nic Pan nie pokazał co Pan naprawdę umie a zaczyna Pan od kasy… z doświadczenia powiem, że do BARDZO źle wróży i źle wygląda.
No ale może ma Pan inne zalety, których nie mieliśmy okazji poznać…
Odpisałem wtedy całkiem spokojnie i racjonalnie:
to nie tak zle, ale to miesiecznie? W zagranicznych firmach mozna zarobic tyle w jeden dzien i to zdalnie, co jest wielkim plusem, jednak pozostane przy obecnej pracy, w kazdym razie dziekuje za informacje. A podejscie, co zlego w tym, ze chce wiedziec, ile placicie, przeciez nie pracuje sie za frajer 🙂
Jednak jakiś mały diabeł podpowiadał mi żeby pocisnąć mocniej i dochodzimy tutaj do mojego niewysłanego maila:
wrozby, no niezle, ale z fusow czy moze z czegos innego :), zaczynam od kasy, bo przeciez tylko o to chodzi, zwykle pracuje zeby zarabiac pieniadze, a nie dla ideii, tresowana malpka tez nie jestem, zeby pokazywac wszystkie sztuczki, a szczerze mowiac wcale mi nie zalezy na tej pracy, z tego co Pan mowil tematyka niezbyt interesujaca i nie wymagajaca inwencji, a ja wrecz uwielbiam wymyslac nowe rzeczy, poza tym brak mozliwosci zdalnej pracy no i te zarobki, niby jestescie wielka firma i macie mnostwo partnerow, ale to jednak nie to, co zachodnich firmach.
Musiałem się wtedy zdenerwować, ale coś mnie powstrzymało przed wysłaniem tego maila.
Ale dlaczego w ogóle o tym dzisiaj piszę?
No ano dlatego, że wtedy był 2004 rok, dzisiaj mamy 2013, minęło 9 lat.
Po znalezieniu swojego maila, zajrzałem na stronę firmy CryptoTech i z ciekawości spojrzałem w dział praca, gdzie znalazłem:
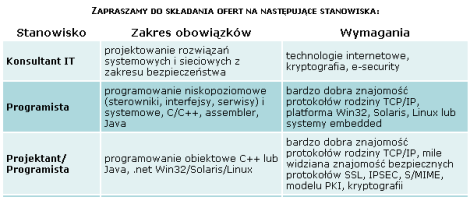
Dokładnie tą samą ofertę, na którą odpisywałem 9 lat temu.
Wnioski? Nie wiem czy z tej historii można wyciągnąć jakiekolwiek ;), jednak nasuwa mi się myśl, że lepszy buntownik z wyboru niż 9 letnie poszukiwania kompetentnego pracownika (albo webmastera, który to ogłoszenie zapomniał zdjąć) 🙂
Może któremuś z Was będzie się chciało pofatygować i sprawdzicie czy ta oferta jest jeszcze akutalna, a kto wie, może akurat przy okazji znajdziecie fajną pracę 🙂
Ukazało się nowe wydanie magazynu Programista 3/2013 (10), w którym znajdziecie mój artykuł o API hookingu i metodach przechwytania funkcji w bibliotekach DLL przez wykorzystanie mechanizmu API Forwardingu 🙂
Zachęcam do zakupu drukowanych kopii, oprócz tego zachęcam do współpracy z tym wydawnictwem.
Mam dla was mały konkurs – osoba, która przygotuje najlepszą listę narzędzi do reverse engineeringu (wraz z krótkim opisem i linkami), otrzyma drukowaną edycję magazynu Programista 1/2013 (08)
Czekam na wasze komentarze z listami ciekawych i użytecznych narzędzi (nie zapomnijcie o opisach i linkach), magazyn czeka.
(nieaktualne, oprócz mnie chyba tylko Google Bot czyta tego bloga skoro nikt nie chciał tego zinka za free do domu…)