Znalezione na dysku, bawi do dzisiaj, ciekawe, który z Was to wrzucił?
Znalezione na dysku, bawi do dzisiaj, ciekawe, który z Was to wrzucił?
Przez ostatni tydzień pisałem rozszerzenie dla darmowego środowiska programistycznego Visual Studio Code, które pozwala na bezpośrednie szyfrowanie stringów i plików w edytorze IDE wykorzystując mój projekt StringEncrypt.
Rozszerzenie pozwala w prosty sposób wstawiać zaszyfrowane ciągi tekstowe lub zaszyfrowaną zawartość wybranego pliku (czy to tekstowego, czy binarnego) w edytorze środowiska programowania.
Nie trzeba ręcznie szyfrować stringów wykorzystując jakieś proste xorowanie, albo męczyć się z importowaniem różnych dziwnych bibliotek kryptograficznych (i modlić się, żeby się wszystko poprawnie skompilowało), żeby zaszyfrować mały string lub jakiś plik.
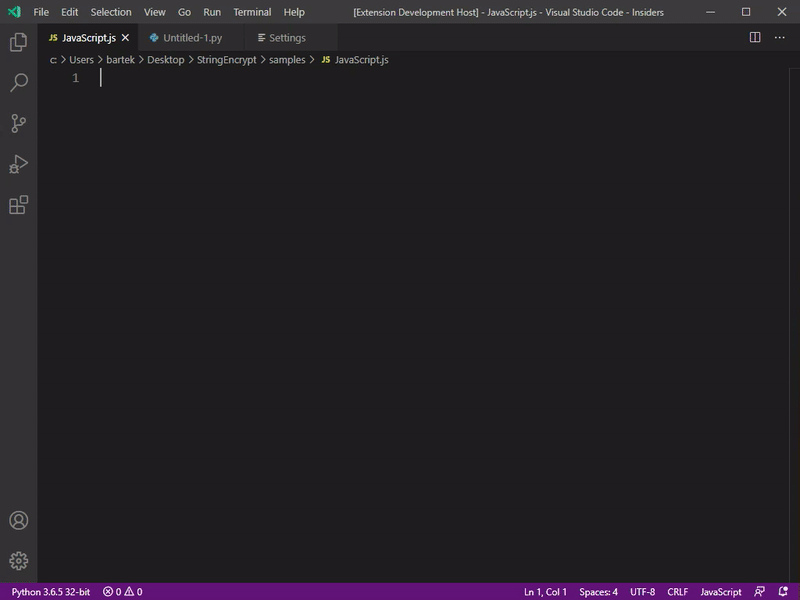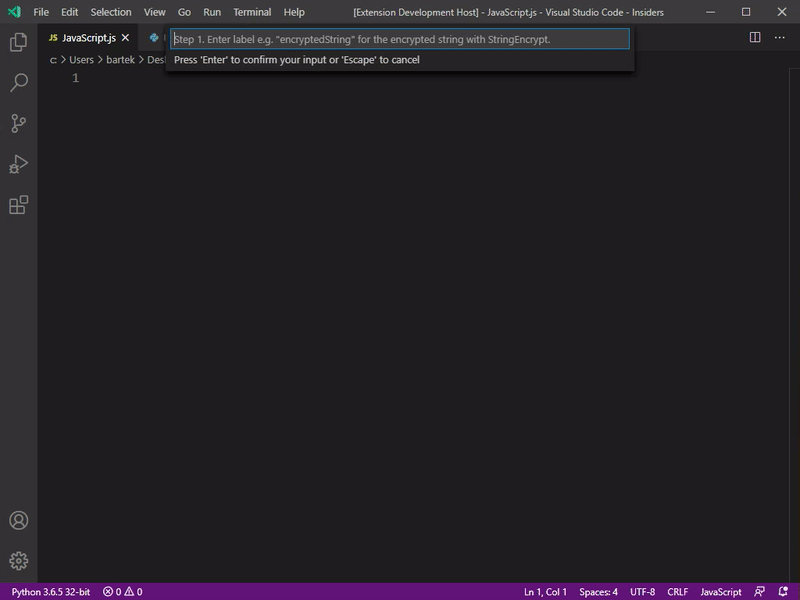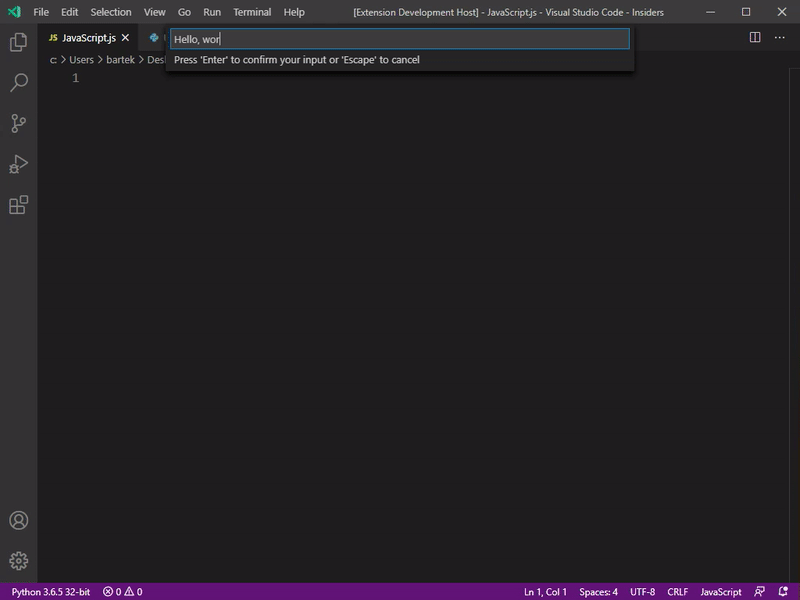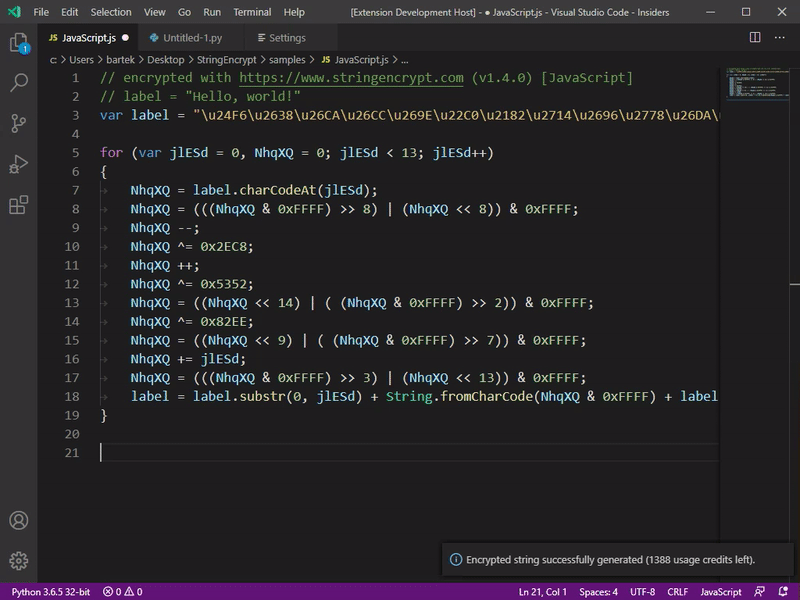
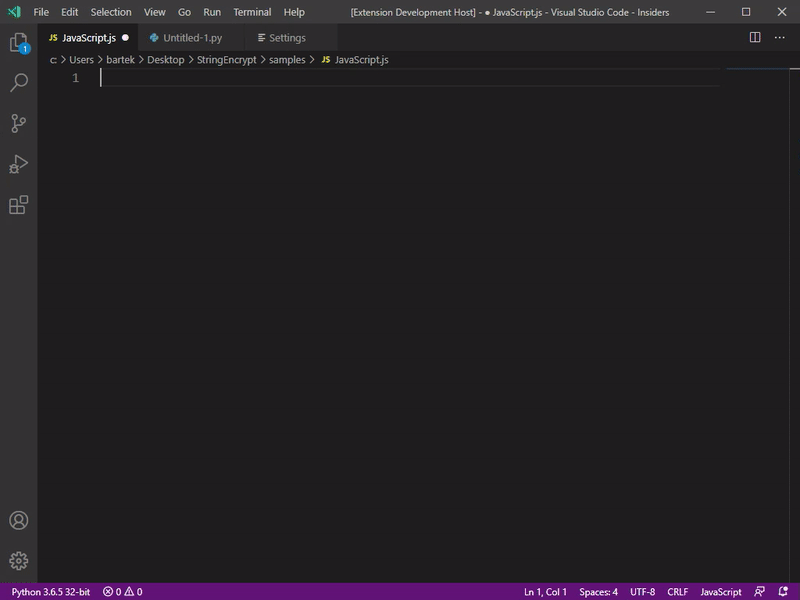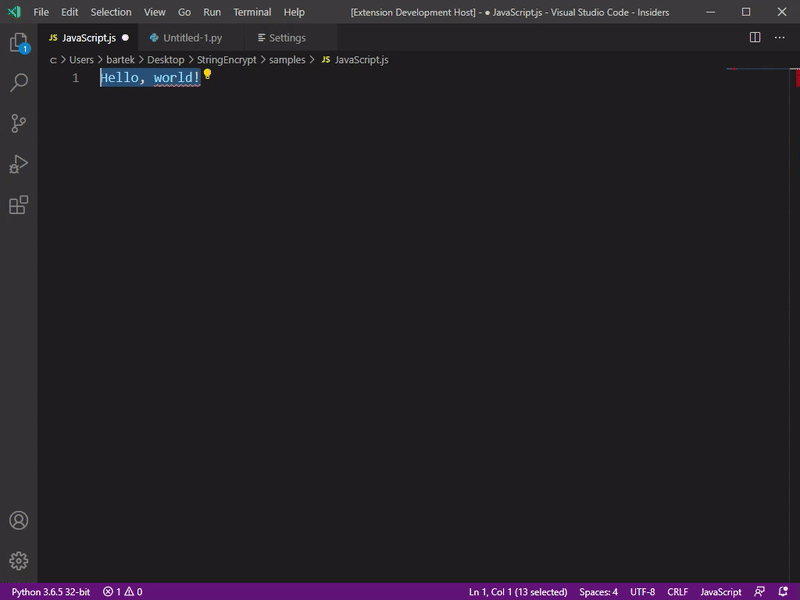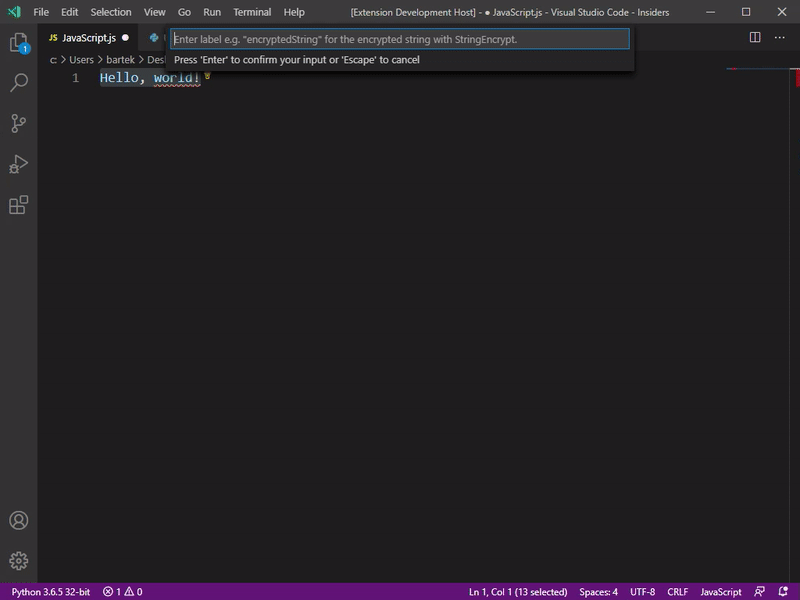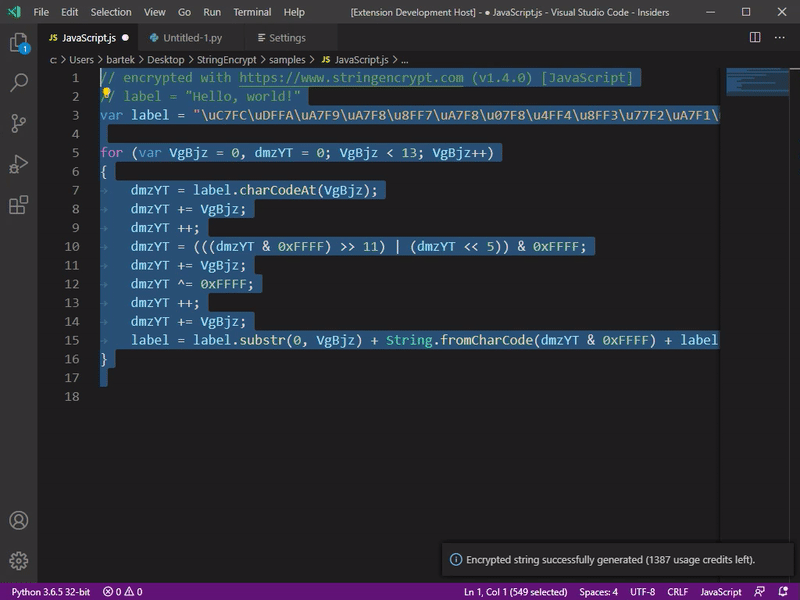
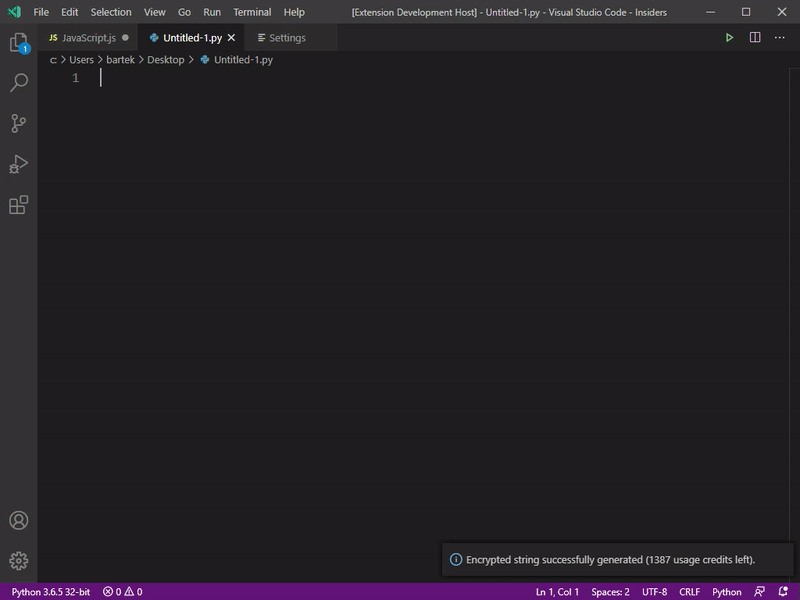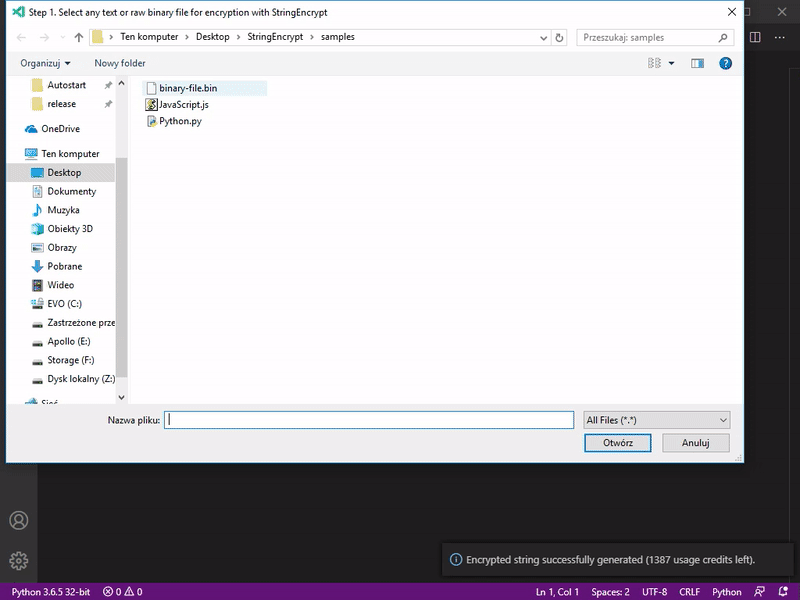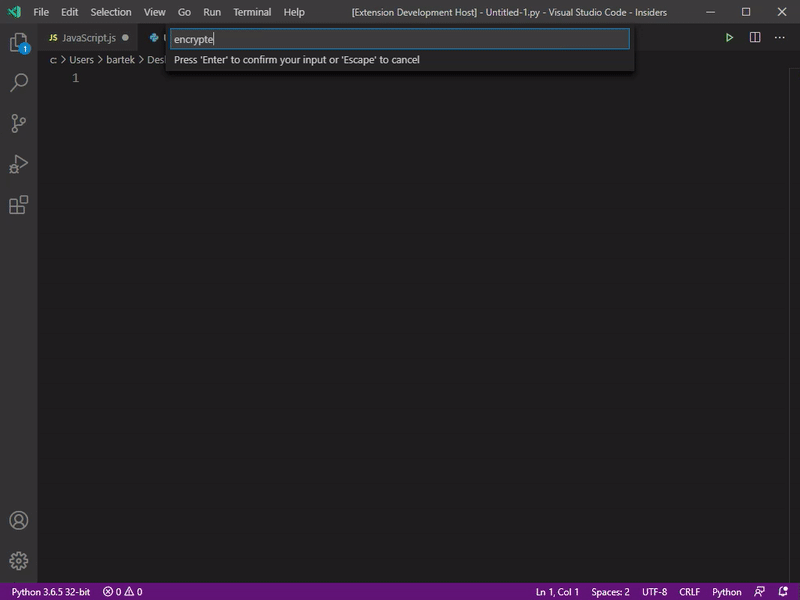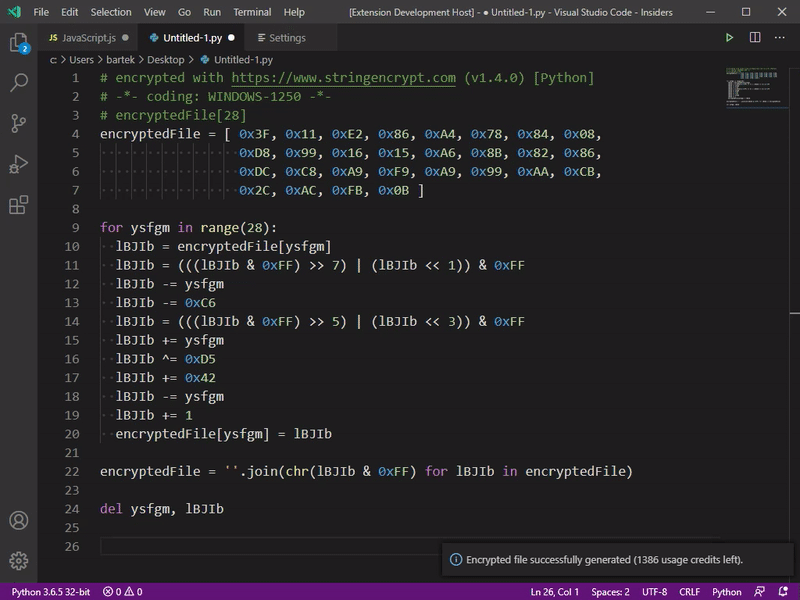
Całość opiera się na polimorficznym silniku projektu StringEncrypt, generującym każdorazowo losowy kod deszyfrujący w wybranym języku programowania (których jest całkiem sporo).
Rozszerzenie można zainstalować bezpośrednio z marketu Visual Studio Code:
https://marketplace.visualstudio.com/items?itemName=PELock.stringencrypt
Dla czytelników SecNews z okazji wydania wtyczki przygotowałem darmowy kod aktywacyjny:
4CD3-B06E-0CE5-ECD8
Korzystajcie póki nie wygaśnie 😉
Jeśli kiedykolwiek zastanawialiście się, jak zbudowane są popularne nośniki danych jak dyski HDD/SSD czy pendrive USB, poniżej znajdziecie infografiki prezentujące ich wewnętrzne komponenty oraz funkcje.


Infografiki w pełnej rozdzielczości i do pobrania, dostępne na moim forum o odzyskiwaniu danych:
https://odzyskiwaniedanych.net.pl/infografika-budowa-dysku-twardego-hdd-ssd-usb-pendrive-microsd
Zachęcam do ich wykorzystania we własnych projektach czy prezentacjach. Dajcie znać, jeśli się wam przydały.
Zapraszam do przeczytania mojego małego artykułu na temat optymalizacji kodu assemblera pod względem wielkości. Kilka przydatnych sztuczek przydaje się przy reversingu aplikacji, gdy trzeba zmieścić kod w ograniczonej przestrzeni lub przy kodowaniu shellcodów.
Artykuł dostępny na:
https://dev.to/pelock/assembly-code-size-optimization-tricks-2abd
PS. Polecam również prezentujący różne ciekawe sztuczki nieosiągalne dla kompilatorów HLL
Narzędzie do odzyskiwania haseł FTP dla popularnego menedżera plików Total Commander pozwala na odszyfrowanie haseł wszystkich kont FTP zapisanych w pliku konfiguracyjnym wcx_ftp.ini.

Dekoder haseł dostępny na stronie:
https://www.pelock.com/pl/produkty/total-commander-odzyskanie-hasla-ftp
Dodatkowo znajdziecie tam algorytm dekodowania hasła w assemblerze i przepisany na PHP.
Od około tygodnia czasu zacząłem dostawać zwrotki z @gmaila:
<mail@example.com>: host gmail-smtp-in.l.google.com[2a00:1450:400c:c08::1b]
    said: 550-5.7.1 [2a01:7e00::f03c:91ff:fedb:7cbc      19] Our system has
    detected that 550-5.7.1 this message is likely suspicious due to the very
    low reputation of 550-5.7.1 the sending domain. To best protect our users
    from spam, the message 550-5.7.1 has been blocked. Please visit 550 5.7.1
    https://support.google.com/mail/answer/188131 for more information.
    s11si27746295wrv.40 - gsmtp (in reply to end of DATA command)
Zastanawiałem się co mogło być przyczyną, sprawdzenie domeny i adresu IP czy znajduje się na jakichś czarnych listach nie dało żadnych rezultatów.
http://www.anti-abuse.org/multi-rbl-check-results/
Rejestracja domeny pocztowej w https://postmaster.google.com (wcześniej nawet nie wiedziałem, że coś takiego jest) wykazała, że jakieś maile były zgłaszane jako spam, bez jakichkolwiek szczegółów, jedynie daty.
Zacząłem grzebać w logach serwera i co się okazało? Tona ruskich adresów @mail.ru w logach serwera SMTP postfix ze statusem wysłane, ale zablokowane przez serwer odbiorcy (mimo, że serwer pocztowy nie zezwala na wysyłanie nieautoryzowanym użytkownikom). Skąd?
Jun 26 21:27:13 server postfix/smtp[20474]: 4E64DE74167: to=<kholodilova.lera@mail.ru>, relay=mxs.mail.ru[94.100.180.104]:25, delay=13076, delays=13006/69/0.72/0.23, dsn=4.0.0, status=deferred (host mxs.mail.ru[94.100.180.104]Znalezienie źródła, kto rozpoczął wysyłanie, wymaga wyszukania identyfikatora, w tym wypadku 4E64DE74167 w poprzednio zalogowanych informacjach. I co się okazało? Że wysyła je lokalne konto użytkownika na serwerze, prawdopodobnie przez aplikację PHP…
Okazało się, że na jednym z nieużywanych for postawionych na Invision Power Board – boty tworzyły spamerskie wiadomości – nic nowego, ale boty wiedziały, że forum oferuje opcję wysłania wskazanej wiadomości na wybrany adres email i masowo spamowały nimi tysiące maili…
Nauczka na przyszłość – jak widać spam na forach nie służy jedynie do uprzykrzania życia użytkownikom forum, ale również do masowego spamowania. Teraz już wiem 😉
PS. A tutaj można napisać apelację do Google https://support.google.com/mail/troubleshooter/2696779 jakby ktoś miał podobny problem.
PS2. Mały update – warto wyczyścić kolejkę wiadomości postfixa, bo się okazało, że mi ponad 5000 maili spamerskich wisiało w kolejce i cały czas były próby ich dostarczenia… ehh 😉
PS3. Po około 2 dniach od wykrycia problemu, zgłoszeniu do Google problem został rozwiązany (sam jestem zaskoczony, że tak szybko).
PS4. Problem nie został rozwiązany, tak tylko wyglądało i z tego co czytam obecnie po forach gmaila wielu ludzi ma ten sam problem. Domena dostaje niską ocenę i nie sposób dotrzeć do supportu Gmaila w celu naprawy problemu… Pojedyncze wiadomości do skrzynek Gmaila wysyłam z dedykowanej skrzynki @gmail, a masowe wiadomości dla klientów z domeny .net na innym adresie IP. Jak widać prosta z pozoru rzecz potrafi napsuć krwi.